📂 Cyber Security / Grundlagen🕐 ~5 Min. Lesezeit🔄 2026-10-22
Worum geht es in der IT-Sicherheit?
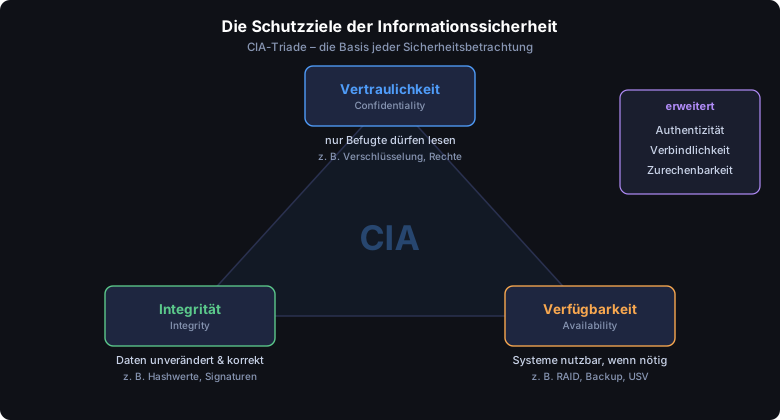
Jede Sicherheitsmaßnahme dient am Ende einem von drei Schutzzielen. Wer bei einem Problem fragt „Welches Schutzziel ist verletzt?“, findet schneller die passende Gegenmaßnahme.
Abb. – Die CIA-Triade plus erweiterte Schutzziele
Schutzziel
Bedeutung
Beispiel für eine Verletzung
Vertraulichkeit
Nur Befugte können Informationen lesen.
Gehaltsliste landet per Mail beim falschen Empfänger.
Integrität
Daten sind vollständig und unverändert.
Angreifer ändert die Bankverbindung in einer Rechnung.
Verfügbarkeit
Systeme und Daten sind nutzbar, wenn sie gebraucht werden.
Ransomware verschlüsselt den Fileserver, DDoS legt den Webshop lahm.
Authentizität
Absender bzw. Daten sind echt.
Gefälschte Absenderadresse in einer Phishing-Mail.
Verbindlichkeit
Eine Handlung kann nicht abgestritten werden.
Ohne Signatur kann jemand bestreiten, eine Bestellung abgeschickt zu haben.
Merksatz: Verschlüsselung schützt die Vertraulichkeit, Hashes und Signaturen die Integrität, Backups und Redundanz die Verfügbarkeit.
Cyber Security
Malware-Arten
📂 Cyber Security / Bedrohungen🕐 ~7 Min. Lesezeit🔄 2026-10-22
Was ist Malware?
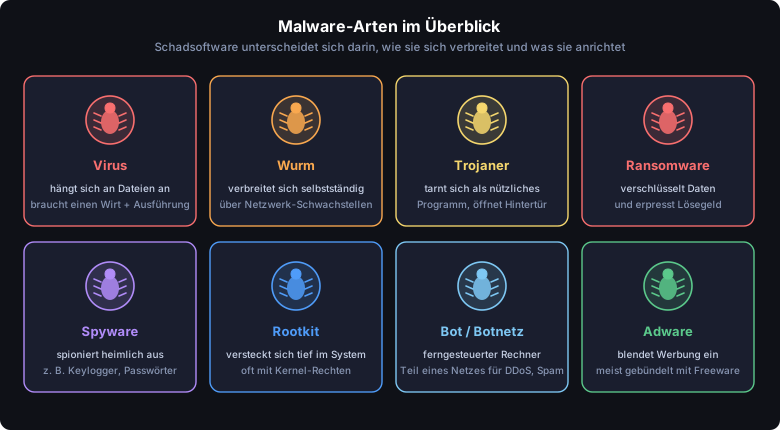
Malware (malicious software) ist jede Software, die mit schädlicher Absicht entwickelt wurde. Die Arten unterscheiden sich vor allem darin, wie sie sich verbreiten und was sie tun.
Abb. – Die wichtigsten Malware-Arten auf einen Blick
Virus, Wurm, Trojaner – der Unterschied
Virus
Wurm
Trojaner
Verbreitung
hängt sich an Dateien, verbreitet sich mit ihnen
selbstständig über das Netzwerk
gar nicht – der Nutzer installiert ihn selbst
Braucht den Nutzer?
ja (Datei öffnen)
nein
ja (lässt sich täuschen)
Typisch
Makroviren in Office-Dateien
WannaCry (2017) über SMB-Lücke
„Gratis-Tool“ mit Hintertür (Backdoor/RAT)
Ransomware – die größte Bedrohung für Unternehmen
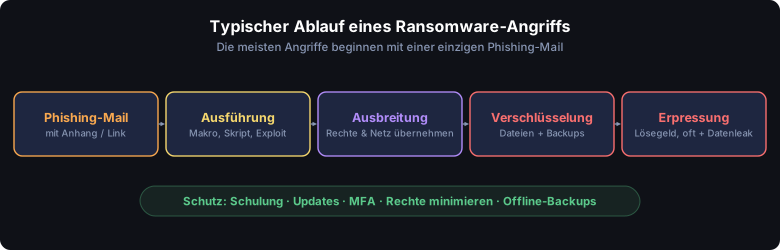
Abb. – Vom ersten Klick bis zur Lösegeldforderung vergehen oft nur Stunden
Moderne Ransomware stiehlt Daten vor der Verschlüsselung und droht mit Veröffentlichung (Double Extortion).
Angreifer suchen gezielt nach Backups, um sie vorher zu löschen – deshalb sind Offline- bzw. unveränderliche Backups entscheidend.
Bei einem Vorfall: betroffene Systeme vom Netz trennen (nicht ausschalten – Spuren im RAM), Verantwortliche informieren, nicht vorschnell zahlen.
Schutz gegen Malware: aktuelle Updates, Virenschutz/EDR, keine Admin-Rechte im Alltag, Makros aus dem Internet blockieren, Mitarbeiter schulen – und regelmäßig getestete Backups.
Cyber Security
Social Engineering & Phishing
📂 Cyber Security / Bedrohungen🕐 ~6 Min. Lesezeit🔄 2026-10-22
Der Mensch als Angriffsziel
Social Engineering nutzt menschliche Eigenschaften wie Hilfsbereitschaft, Respekt vor Autorität, Neugier oder Angst aus. Statt Technik auszutricksen, wird der Mensch dazu gebracht, selbst die Tür zu öffnen.
Methode
So funktioniert es
Phishing
massenhaft gefälschte Mails, die zu Login-Seiten oder Anhängen locken
Spear-Phishing
gezielt auf eine Person zugeschnitten, mit echten Namen und Hintergrundwissen
CEO-Fraud
angeblicher Chef verlangt eine dringende Überweisung
Vishing / Smishing
Phishing per Telefonanruf bzw. SMS – z. B. „falscher IT-Support“
Quishing
QR-Code in Mail oder auf Plakat führt auf eine Betrugsseite
Tailgating
jemand läuft hinter einem Mitarbeiter durch die gesicherte Tür
Baiting
präparierter USB-Stick wird „verloren“ und von Neugierigen eingesteckt
Phishing-Mails erkennen
Abb. – Fiktives Beispiel: Diese Warnsignale gemeinsam sind ein klares Alarmzeichen
Im Zweifel: Nicht klicken, nicht antworten, sondern über einen bekannten Weg nachfragen (Telefonnummer aus dem Adressbuch, nicht aus der Mail) und die Mail an die IT melden. Wer geklickt hat, sollte das sofort melden – schnelles Handeln begrenzt den Schaden.
Cyber Security
Man-in-the-Middle
📂 Cyber Security / Bedrohungen🕐 ~4 Min. Lesezeit🔄 2026-10-22
So funktioniert der Angriff
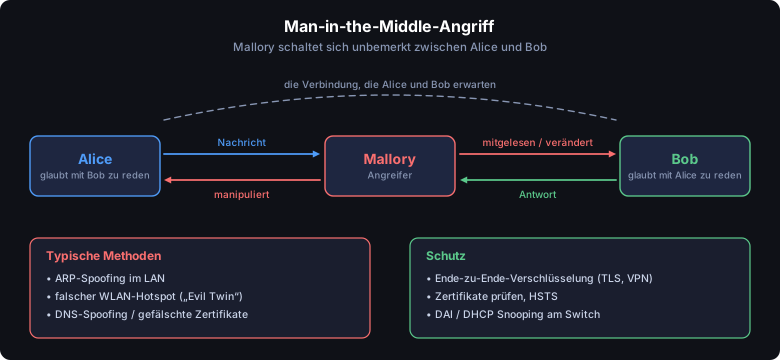
Abb. – Alice und Bob merken nicht, dass jede Nachricht über Mallory läuft
Der Angreifer leitet den Datenverkehr unbemerkt über sich um. Er kann mitlesen (Vertraulichkeit), verändern (Integrität) oder sich als die Gegenseite ausgeben (Authentizität).
Mallory schickt per ARP-Spoofing gefälschte ARP-Antworten: „Die IP des Gateways gehört zu meiner MAC.“
Alices Rechner schickt seinen gesamten Verkehr nun an Mallory statt an das Gateway.
Mallory leitet alles weiter – Alice merkt nichts, Mallory sieht alle unverschlüsselten Daten.
Warum TLS hilft: Selbst wenn Mallory den Verkehr umleitet, kann sie ihn ohne gültiges Zertifikat für die Zieldomain weder lesen noch unbemerkt verändern. Zertifikatswarnungen im Browser deshalb nie wegklicken.
Cyber Security
DoS & DDoS
📂 Cyber Security / Bedrohungen🕐 ~4 Min. Lesezeit🔄 2026-10-22
Angriff auf die Verfügbarkeit
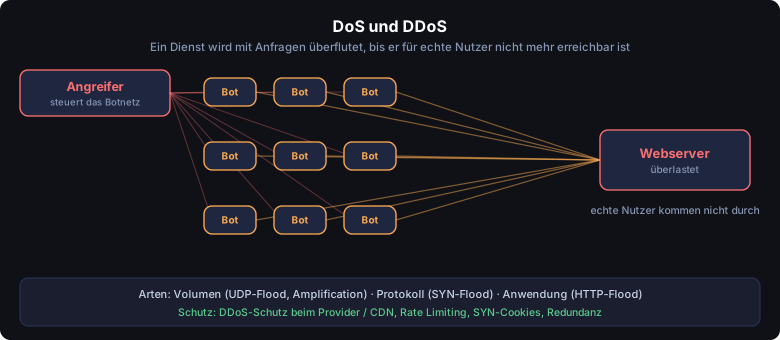
Abb. – Bei einem DDoS greifen tausende gekaperte Geräte gleichzeitig an
DoS (Denial of Service): ein einzelnes System überlastet das Ziel.
DDoS (Distributed DoS): viele Systeme gleichzeitig – meist ein Botnetz aus gekaperten PCs, Routern und IoT-Geräten. Lässt sich nicht einfach durch Blockieren einer IP stoppen.
Angriffsart
Prinzip
SYN-Flood
viele Verbindungsanfragen ohne abschließendes ACK – der Server hält halboffene Verbindungen, bis er voll ist
Amplification
kleine Anfrage mit gefälschter Absender-IP an DNS- oder NTP-Server, die große Antwort trifft das Opfer
HTTP-Flood
massenhaft scheinbar echte Seitenaufrufe auf rechenintensive Seiten
Cyber Security
Hashing-Verfahren
📂 Cyber Security / Kryptografie🕐 ~5 Min. Lesezeit🔄 2026-10-22
Was ist ein Hash?
Eine Hashfunktion berechnet aus beliebigen Daten einen Fingerabdruck fester Länge. Sie ist eine Einbahnstraße: Aus dem Hash lässt sich das Original nicht zurückrechnen. Schon die kleinste Änderung ergibt einen völlig anderen Hash.
$ echo -n "Hallo" | sha256sum
753692ec36adb4c794c973945eb2a99c1649703ea6f76bf259abb4fb838e013e
$ echo -n "hallo" | sha256sum        # nur ein Buchstabe anders
d3751d33f9cd5049c4af2b462735457e4d3baf130bcbb87f389e349fbaeb20b9

PS> Get-FileHash .\setup.exe -Algorithm SHA256   # Download auf Integrität prüfen
Algorithmus
Status
Einsatz
MD5, SHA-1
gebrochen
nicht mehr für Sicherheit verwenden
SHA-256 / SHA-3
sicher
Integrität von Dateien, Zertifikate, Signaturen
bcrypt, scrypt, Argon2
sicher
Passwörter speichern – absichtlich langsam
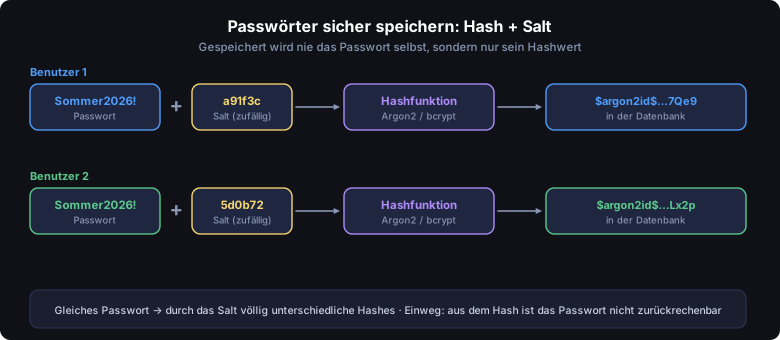
Passwörter mit Salt speichern
Abb. – Das zufällige Salt macht vorberechnete Tabellen (Rainbow Tables) nutzlos
Warum langsam gut ist: Schnelle Hashes wie SHA-256 schaffen auf einer Grafikkarte Milliarden Versuche pro Sekunde. Argon2 und bcrypt sind bewusst rechenintensiv – für den Login kaum spürbar, für einen Angreifer ein enormer Aufwand.
Cyber Security
Symmetrische & asymmetrische Verschlüsselung
📂 Cyber Security / Kryptografie🕐 ~7 Min. Lesezeit🔄 2026-10-22
Zwei Grundprinzipien
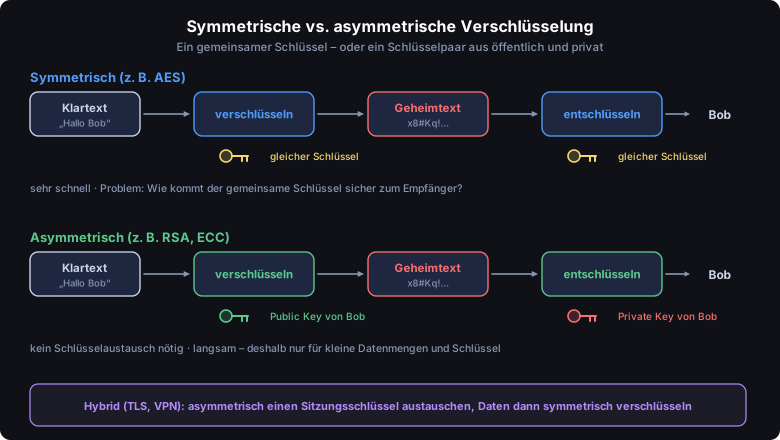
Abb. – Gleicher Schlüssel für beide Seiten oder ein Schlüsselpaar
Symmetrisch
Asymmetrisch
Schlüssel
ein gemeinsamer geheimer Schlüssel
Schlüsselpaar: Public Key (öffentlich) + Private Key (geheim)
Geschwindigkeit
sehr schnell
deutlich langsamer
Problem
sicherer Schlüsselaustausch
Echtheit des Public Keys (→ Zertifikate)
Verfahren
AES, ChaCha20
RSA, ECC (Elliptische Kurven), Diffie-Hellman
Einsatz
Festplatten (BitLocker), Datenübertragung
Schlüsselaustausch, Signaturen, SSH-Keys
Verschlüsseln an Bob: mit Bobs öffentlichem Schlüssel – nur Bobs privater Schlüssel kann es öffnen.
Signieren durch Alice: mit Alices privatem Schlüssel – jeder kann es mit ihrem öffentlichen Schlüssel prüfen.
Bei n Teilnehmern braucht symmetrische Kryptografie n × (n − 1) / 2 Schlüssel, asymmetrische nur 2n.
ssh-keygen -t ed25519 -C "admin@example.com"   # SSH-Schlüsselpaar erzeugen
ssh-copy-id admin@server01                     # Public Key auf den Server kopieren
# ~/.ssh/id_ed25519 = privat (niemals weitergeben) · id_ed25519.pub = öffentlich
Cyber Security
Digitale Signaturen, Zertifikate & PKI
📂 Cyber Security / Kryptografie🕐 ~7 Min. Lesezeit🔄 2026-10-22
Signatur und Zertifikat
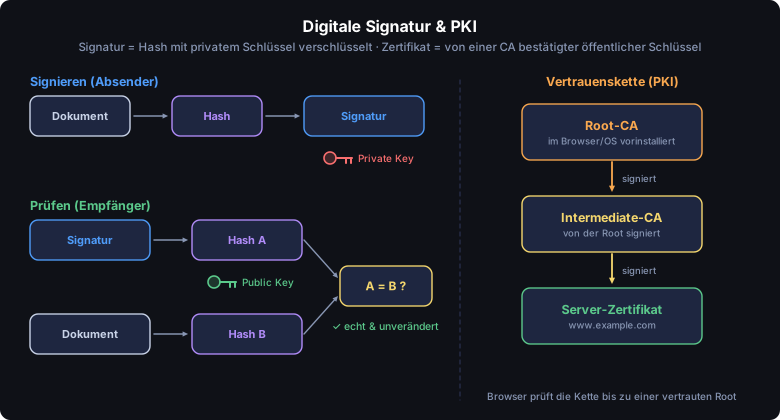
Abb. – Links die Signatur, rechts die Vertrauenskette einer PKI
Digitale Signatur: Der Hash eines Dokuments wird mit dem privaten Schlüssel verschlüsselt. Sie beweist Herkunft (Authentizität) und Unverändertheit (Integrität).
Zertifikat (X.509): Ein „digitaler Ausweis“, der einen öffentlichen Schlüssel einer Identität zuordnet – unterschrieben von einer Zertifizierungsstelle (CA).
PKI (Public Key Infrastructure): das Gesamtsystem aus CAs, Zertifikaten, Sperrlisten und Regeln.
Was steht in einem Zertifikat?
Feld
Bedeutung
Subject / SAN
für wen das Zertifikat gilt, z. B. www.example.com
Gesperrte Zertifikate werden über Sperrlisten (CRL) oder online per OCSP geprüft. Öffentliche TLS-Zertifikate werden schrittweise immer kürzer gültig – Automatisierung (z. B. ACME / Let's Encrypt) wird damit zur Pflicht.
Cyber Security
Passwort-Sicherheit & MFA
📂 Cyber Security / Schutzmaßnahmen🕐 ~6 Min. Lesezeit🔄 2026-10-22
Was macht ein Passwort sicher?
Länge schlägt Komplexität: Eine Passphrase wie Kaffee-Fahrrad-Mond-Regen ist stärker und leichter zu merken als P@ss1!.
Für jeden Dienst ein eigenes Passwort – sonst öffnet ein geleaktes Passwort alle Konten (Credential Stuffing).
Passwort-Manager nutzen (z. B. KeePassXC, Bitwarden) – nur das Master-Passwort muss man sich merken.
Das BSI rät inzwischen vom regelmäßigen Zwangswechsel ab – gewechselt wird, wenn ein Verdacht auf Kompromittierung besteht.
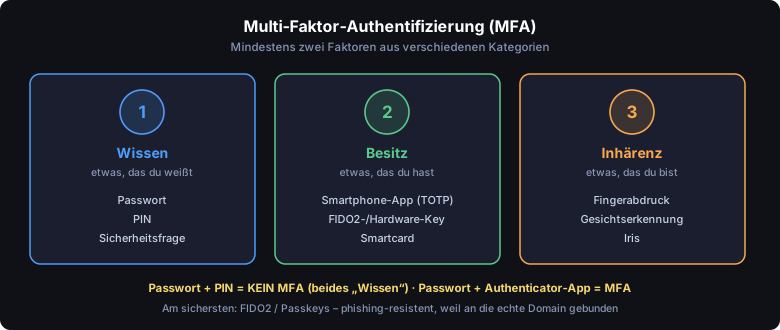
Multi-Faktor-Authentifizierung
Abb. – MFA kombiniert Faktoren aus verschiedenen Kategorien
Verfahren
Sicherheit
Hinweis
SMS-Code
niedrig
anfällig für SIM-Swapping und Phishing
Authenticator-App (TOTP)
gut
Code wechselt alle 30 Sekunden
Push mit Nummernabgleich
gut
schützt vor „MFA-Fatigue“ (Dauer-Push-Anfragen)
FIDO2-Key / Passkey
sehr hoch
phishing-resistent, an die echte Domain gebunden
Cyber Security
Patch-Management
📂 Cyber Security / Schutzmaßnahmen🕐 ~4 Min. Lesezeit🔄 2026-10-22
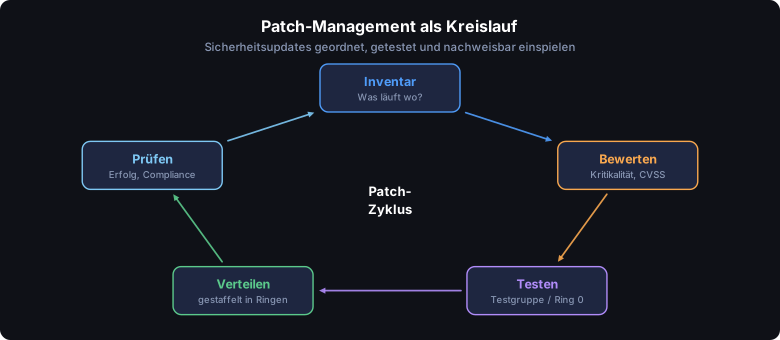
Updates als Prozess
Viele erfolgreiche Angriffe nutzen Lücken, für die längst ein Update existiert. Patch-Management sorgt dafür, dass Updates zuverlässig, getestet und nachvollziehbar eingespielt werden.
Abb. – Patch-Management ist ein dauerhafter Kreislauf, kein einmaliges Projekt
CVE ist die eindeutige Nummer einer Sicherheitslücke (z. B. CVE-2021-44228 = Log4Shell).
CVSS bewertet die Schwere von 0 bis 10 – ab 9,0 gilt eine Lücke als kritisch.
Kritische, aktiv ausgenutzte Lücken in Systemen mit Internetzugang haben Vorrang vor allem anderen.
Auch an Firmware (Router, Switches, Firewalls, BIOS) und Drittanbieter-Software denken.
Werkzeuge und Ringe unter Windows (WSUS, Patch Tuesday) stehen unter Updates & WSUS.
Cyber Security
Firewalls & DMZ
📂 Cyber Security / Netzwerksicherheit🕐 ~6 Min. Lesezeit🔄 2026-10-22
Was macht eine Firewall?
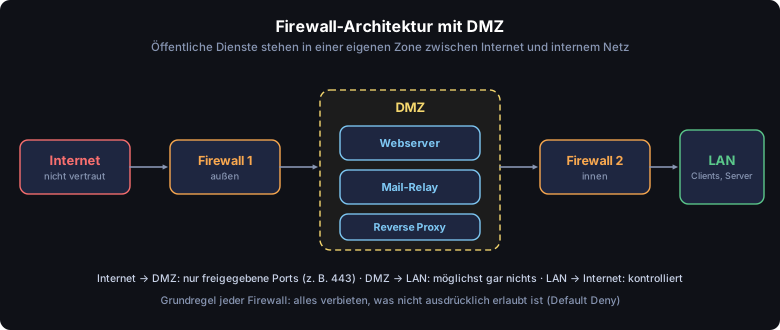
Eine Firewall entscheidet anhand von Regeln, welcher Datenverkehr zwischen Netzen erlaubt ist. Grundprinzip: Default Deny – alles ist verboten, was nicht ausdrücklich erlaubt wurde.
zusätzlich den Verbindungszustand – Antworten werden automatisch erlaubt
Standard jeder Firewall
Application Layer / Proxy
Inhalte auf Anwendungsebene (z. B. HTTP)
Web-Proxy, WAF
Next-Generation Firewall
Anwendungen, Benutzer, IPS, TLS-Inspektion in einem Gerät
FortiGate, Palo Alto, Sophos
Host-Firewall
Verkehr direkt auf dem Rechner
Windows Defender Firewall, ufw
Wie Paketfilter auf Cisco-Geräten konfiguriert werden, steht unter ACLs und Paketfilter.
Demilitarisierte Zone (DMZ)
Abb. – Öffentlich erreichbare Server stehen in einer eigenen Zone
Warum eine DMZ? Wird ein öffentlicher Webserver gehackt, steht der Angreifer in der DMZ – und nicht direkt im internen Netz mit Fileserver und Domänencontroller.
Cyber Security
IDS & IPS
📂 Cyber Security / Netzwerksicherheit🕐 ~4 Min. Lesezeit🔄 2026-10-22
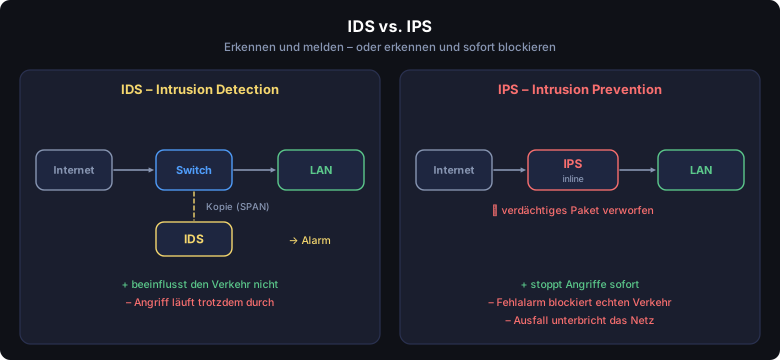
Angriffe erkennen und verhindern
Abb. – Das IDS bekommt eine Kopie, das IPS sitzt direkt im Datenweg
Erkennungsmethode
Funktionsweise
Stärke / Schwäche
Signaturbasiert
vergleicht mit bekannten Angriffsmustern
zuverlässig, aber blind für neue Angriffe (Zero-Day)
Anomaliebasiert
lernt den Normalzustand und meldet Abweichungen
erkennt Neues, aber mehr Fehlalarme
NIDS/NIPS überwachen das Netzwerk, HIDS/HIPS einen einzelnen Rechner.
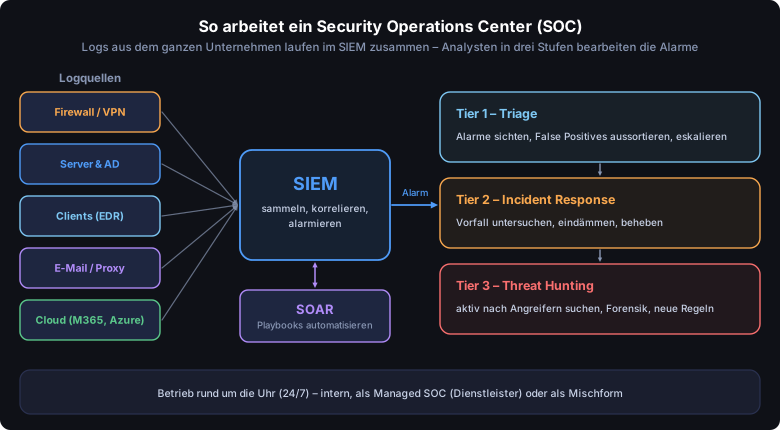
Meldungen laufen meist in einem SIEM zusammen, das Logs vieler Quellen korreliert.
Cyber Security
VPN-Grundlagen
📂 Cyber Security / Netzwerksicherheit🕐 ~6 Min. Lesezeit🔄 2026-10-22
Wozu ein VPN?
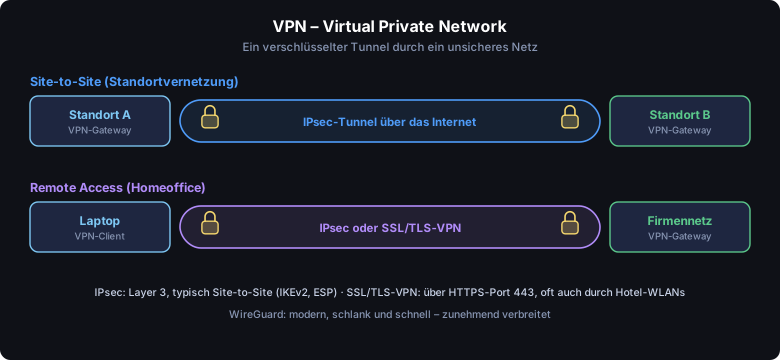
Ein Virtual Private Network baut einen verschlüsselten Tunnel durch ein unsicheres Netz – meist das Internet. Für die Teilnehmer wirkt es, als wären sie direkt im Firmennetz.
Abb. – Standorte verbinden oder einzelne Mitarbeiter anbinden
IPsec
SSL/TLS-VPN
WireGuard
Schicht
Layer 3
Layer 4–7
Layer 3
Typisch für
Site-to-Site
Remote Access
beides
Ports
UDP 500/4500, ESP
TCP 443
UDP (frei wählbar)
Besonderheit
Standard, herstellerübergreifend
kommt fast durch jede Firewall
schlank, schnell, moderne Krypto
IPsec in zwei Phasen
IKE Phase 1: Die Gateways authentifizieren sich (Pre-Shared Key oder Zertifikat) und bauen einen sicheren Kanal auf.
IKE Phase 2: Über diesen Kanal werden die Schlüssel für die eigentlichen Daten ausgehandelt (IPsec-SA).
ESP verschlüsselt dann die Nutzdaten – im Tunnel-Modus inklusive des originalen IP-Headers.
Split Tunneling: Nur Firmenverkehr geht durch den Tunnel, Internetverkehr direkt raus. Das entlastet die Leitung, umgeht aber die Firmen-Firewall – eine bewusste Sicherheitsentscheidung.
Cyber Security
AAA & RADIUS
📂 Cyber Security / Zugriffskontrolle🕐 ~6 Min. Lesezeit🔄 2026-10-22
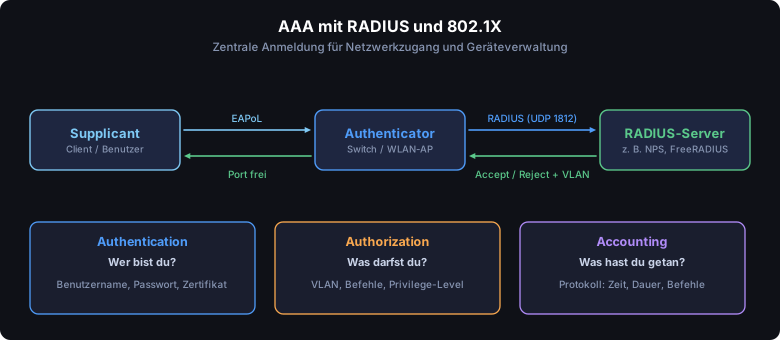
Das AAA-Prinzip
Abb. – Der Switch fragt den RADIUS-Server, bevor er den Port freigibt
Authentication – Wer bist du? (Anmeldung)
Authorization – Was darfst du? (Rechte, VLAN, erlaubte Befehle)
Accounting – Was hast du getan? (Protokollierung für Nachweis und Abrechnung)
RADIUS vs. TACACS+
RADIUS
TACACS+
Transport
UDP 1812 (Auth) / 1813 (Accounting)
TCP 49
Verschlüsselung
nur das Passwort
das gesamte Paket
AAA getrennt?
Authentication + Authorization zusammen
alle drei getrennt
Typischer Einsatz
Netzwerkzugang: 802.1X, WLAN, VPN
Geräteverwaltung: wer darf welche Befehle auf Routern
802.1X im Alltag: Ein fremder Laptop an der Netzwerkdose bekommt keinen Zugang – oder landet automatisch in einem Gast-VLAN. Die Konfiguration auf Cisco-Switches steht unter AAA, RADIUS & 802.1X.
Cyber Security
Zero Trust
📂 Cyber Security / Zugriffskontrolle🕐 ~5 Min. Lesezeit🔄 2026-10-22
Vom Perimeter zur Identität
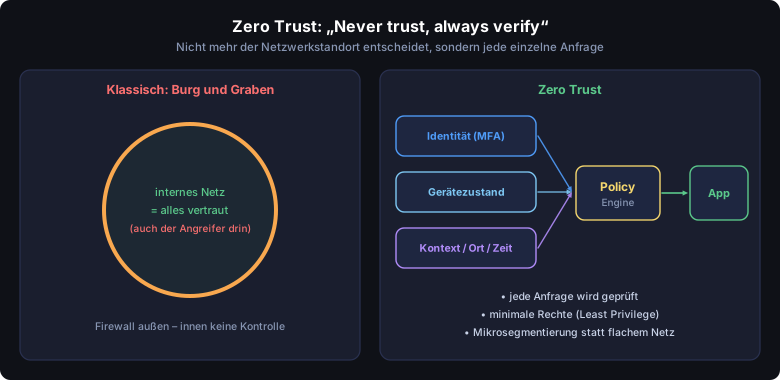
Abb. – Vertrauen entsteht nicht mehr durch den Standort im Netz
Das klassische Modell vertraut allem, was im internen Netz ist. Hat ein Angreifer die Außengrenze überwunden, kann er sich frei bewegen (Lateral Movement). Zero Trust geht davon aus, dass das Netz bereits kompromittiert sein könnte.
Die Grundprinzipien
Explizit prüfen: Jede Anfrage wird anhand von Identität, Gerät, Standort und Risiko bewertet.
Least Privilege: nur so viele Rechte wie nötig, möglichst nur so lange wie nötig (Just-in-Time).
Assume Breach: Netz in kleine Segmente teilen, alles protokollieren, Schaden begrenzen.
In der Praxis: Zero Trust ist kein Produkt, sondern ein Konzept. Typische Bausteine sind MFA für alle, Conditional Access (siehe Entra ID), Gerätemanagement, Mikrosegmentierung und ZTNA statt klassischem VPN.
Cyber Security
SOC – Security Operations Center
📂 Cyber Security / Security Operations🕐 ~6 Min. Lesezeit🔄 2026-10-22
Was ist Security Operations?
Security Operations (SecOps) ist der laufende Betrieb der IT-Sicherheit: Angriffe erkennen, bewerten und abwehren – jeden Tag, rund um die Uhr. Firewalls, Virenschutz und Patches sind die Vorbeugung; SecOps ist die Feuerwehr, die merkt, wenn trotzdem etwas brennt. Das Team dafür heißt SOC – Security Operations Center.
Abb. – Datenfluss und Aufgabenteilung in einem SOC
Vorfälle tiefer untersuchen, Umfang feststellen, betroffene Systeme eindämmen und bereinigen.
Tier 3 – Threat Hunter / Forensiker
Ohne Alarm aktiv nach versteckten Angreifern suchen, Schadsoftware analysieren, neue Erkennungsregeln schreiben.
SOC-Manager
Prozesse, Personal, Kennzahlen, Berichte an die Geschäftsführung.
Detection Engineer
Logquellen anbinden, Regeln (Use Cases) bauen und pflegen.
Eigenes SOC oder Dienstleister?
Internes SOC – volle Kontrolle und Kenntnis der eigenen Umgebung, aber teuer: 24/7-Betrieb braucht mindestens 8–10 Personen.
Managed SOC / MDR – ein Dienstleister überwacht rund um die Uhr; für die meisten mittelständischen Unternehmen der realistische Weg.
Hybrid – tagsüber eigenes Team, nachts und am Wochenende der Dienstleister.
Für Admins wichtig: Ein SOC sieht nur, was geloggt wird. Deine Aufgabe ist, dass Server, Firewalls und Clients ihre Logs zuverlässig liefern, die Uhrzeiten stimmen (NTP!) und das SOC weiß, welche Systeme kritisch sind.
Cyber Security
SIEM – Logs sammeln und korrelieren
📂 Cyber Security / Security Operations🕐 ~7 Min. Lesezeit🔄 2026-10-22
Das zentrale Gedächtnis
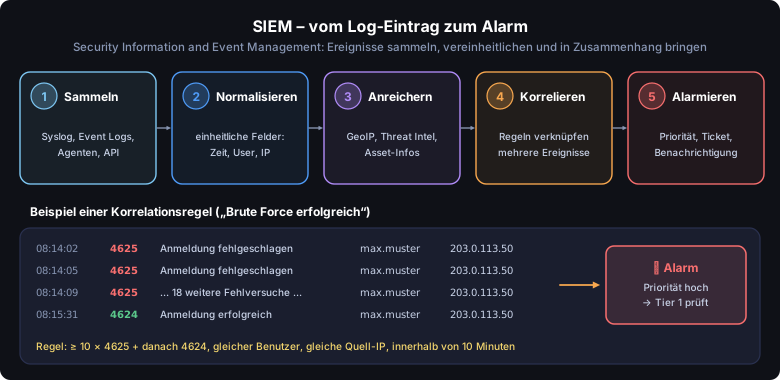
Ein SIEM (Security Information and Event Management) sammelt Logs aus allen Systemen an einer Stelle, bringt sie in ein einheitliches Format und sucht mit Regeln nach verdächtigen Mustern. Ein einzelnes fehlgeschlagenes Login ist harmlos – 20 Fehlversuche und danach ein erfolgreiches Login vom selben Konto aus dem Ausland sind ein Alarm.
Abb. – Verarbeitungskette im SIEM mit einer Beispielregel
Wichtige Windows-Ereignisse für das SIEM
Event-ID
Bedeutung
Warum interessant?
4624 / 4625
Anmeldung erfolgreich / fehlgeschlagen
Brute Force, Kennwort-Spraying
4740
Konto gesperrt
Angriffe oder falsch gespeicherte Kennwörter
4720 / 4726
Benutzer angelegt / gelöscht
Angreifer legen sich eigene Konten an
4728 / 4732 / 4756
Mitglied zu Sicherheitsgruppe hinzugefügt
Rechteausweitung, z. B. in „Domänen-Admins“
4688
Neuer Prozess gestartet
verdächtige Befehle (PowerShell mit Base64)
7045
Neuer Dienst installiert
typische Hintertür bzw. Fernwartungs-Tool
1102
Sicherheitsprotokoll gelöscht
Angreifer verwischt Spuren – immer Alarm!
Bekannte SIEM-Produkte
Microsoft Sentinel (Cloud, Azure), Splunk Enterprise Security, IBM QRadar, Elastic Security.
Open Source: Wazuh (SIEM + Endpunkt-Agent), Graylog (Log-Management).
Typische Probleme
Alarmflut (Alert Fatigue): Zu viele Fehlalarme – echte Angriffe gehen unter. Regeln müssen ständig nachgeschärft werden.
Fehlende Logquellen: Was nicht ins SIEM geliefert wird, existiert für das SOC nicht.
Kosten: Viele SIEMs rechnen nach Datenmenge ab – unnötige Logs filtern, wichtige vollständig behalten.
Aufbewahrung: Angriffe werden oft erst nach Monaten entdeckt; Logs sollten mindestens 90 Tage, besser 12 Monate verfügbar sein (Datenschutz beachten).
Cyber Security
SOAR – Automatisierte Reaktion
📂 Cyber Security / Security Operations🕐 ~5 Min. Lesezeit🔄 2026-10-22
Wiederkehrende Arbeit automatisieren
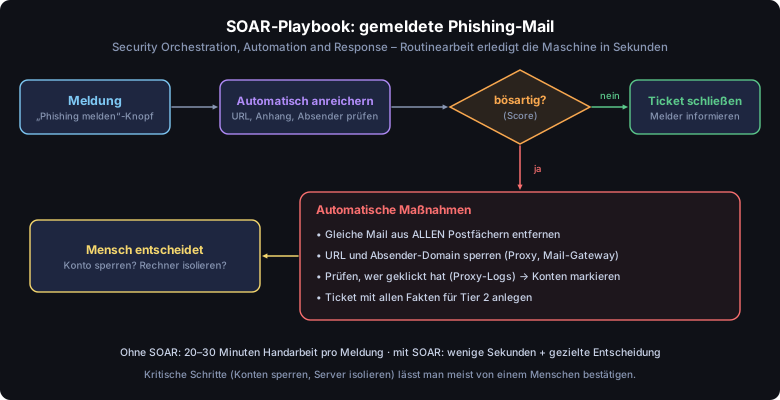
SOAR (Security Orchestration, Automation and Response) verbindet die Sicherheitswerkzeuge miteinander und arbeitet Playbooks ab – festgelegte Abläufe für wiederkehrende Vorfälle. Statt dass ein Analyst bei jeder gemeldeten Phishing-Mail zehn Konsolen öffnet, erledigt SOAR die Routine in Sekunden.
Rechner per EDR isolieren, Konto deaktivieren, IP sperren
Faustregel: Alles, was rein lesend ist (Anreichern, Prüfen, Dokumentieren), kann vollautomatisch laufen. Eingriffe mit großer Wirkung (Server isolieren, Geschäftsführer-Konto sperren) bestätigt ein Mensch per Klick. SOAR-Funktionen stecken heute oft direkt im SIEM (z. B. Sentinel-Playbooks mit Logic Apps).
Cyber Security
EDR, XDR, NDR & MDR
📂 Cyber Security / Security Operations🕐 ~4 Min. Lesezeit🔄 2026-10-22
Erkennung direkt an der Quelle
Klassischer Virenschutz vergleicht Dateien mit bekannten Signaturen. Moderne Angriffe nutzen aber legitime Werkzeuge (PowerShell, Fernwartung) – das erkennt nur, wer das Verhalten beobachtet.
Begriff
Bedeutung
Was es kann
EDR – Endpoint Detection & Response
Agent auf jedem Client und Server
zeichnet Prozesse, Netzwerkverbindungen und Dateiänderungen auf; Rechner per Klick vom Netz isolieren
NDR – Network Detection & Response
Sensor am Netzwerk (Spiegelport)
erkennt auffälligen Verkehr, auch von Geräten ohne Agent (Drucker, IoT, OT)
XDR – Extended Detection & Response
EDR + Mail + Identität + Cloud + Netz in einer Plattform
verknüpft Spuren über alle Bereiche zu einem Vorfall
MDR – Managed Detection & Response
Dienstleistung
Fachleute eines Anbieters überwachen und reagieren rund um die Uhr
Bekannte Produkte: Microsoft Defender for Endpoint / Defender XDR, CrowdStrike Falcon, SentinelOne, Sophos Intercept X.
Cyber Security
Incident Response
📂 Cyber Security / Security Operations🕐 ~7 Min. Lesezeit🔄 2026-10-22
Wenn es wirklich passiert
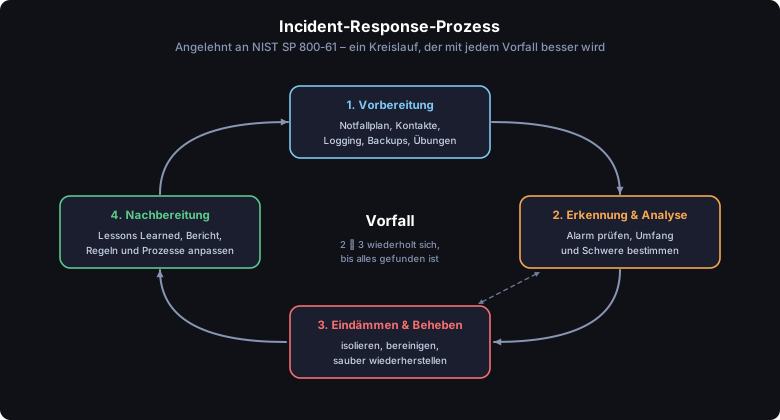
Ein Sicherheitsvorfall (Incident) ist ein Ereignis, das Vertraulichkeit, Integrität oder Verfügbarkeit tatsächlich gefährdet. Wer erst im Ernstfall überlegt, wer was tun darf, verliert wertvolle Stunden. Deshalb gibt es einen festen Ablauf.
Ausbreitung stoppen: Rechner vom Netz (nicht ausschalten – Spuren im RAM), Konten sperren, Firewall-Regeln.
3. Beseitigen & Wiederherstellen
Schadsoftware und Hintertüren entfernen bzw. neu aufsetzen, Kennwörter zurücksetzen, aus sauberem Backup zurückholen, überwacht wieder in Betrieb nehmen.
4. Nachbereitung
Lessons Learned innerhalb von 1–2 Wochen: Was lief gut, was nicht? Regeln, Prozesse und Technik anpassen.
Schweregrade (Beispiel)
Stufe
Beispiel
Reaktion
P1 – kritisch
Ransomware breitet sich aus, Domänen-Admin kompromittiert
sofort, Krisenstab, Geschäftsführung informieren
P2 – hoch
ein Server mit Schadsoftware, Datenabfluss vermutet
innerhalb 1 Stunde
P3 – mittel
einzelner Client infiziert, Phishing-Klick ohne Eingabe
am selben Arbeitstag
P4 – niedrig
blockierter Angriff, Richtlinienverstoß
im normalen Ablauf
Meldepflichten
DSGVO Art. 33: Datenschutzverletzung mit Risiko für Betroffene innerhalb von 72 Stunden an die Aufsichtsbehörde melden.
NIS2 (für betroffene Einrichtungen): Frühwarnung innerhalb von 24 Stunden, Meldung nach 72 Stunden, Abschlussbericht nach einem Monat an das BSI.
Bei Straftaten Anzeige erwägen; Cyber-Versicherung meist sofort informieren (Auflagen beachten).
Merke: Beweise sichern, bevor man aufräumt – und alles mit Uhrzeit protokollieren. Mehr zu Datenschutz und Meldungen im Abschnitt Datenschutz & DSGVO.
Cyber Security
Kennzahlen: MTTD, MTTR & Co.
📂 Cyber Security / Security Operations🕐 ~6 Min. Lesezeit🔄 2026-10-22
Was man nicht misst, kann man nicht verbessern
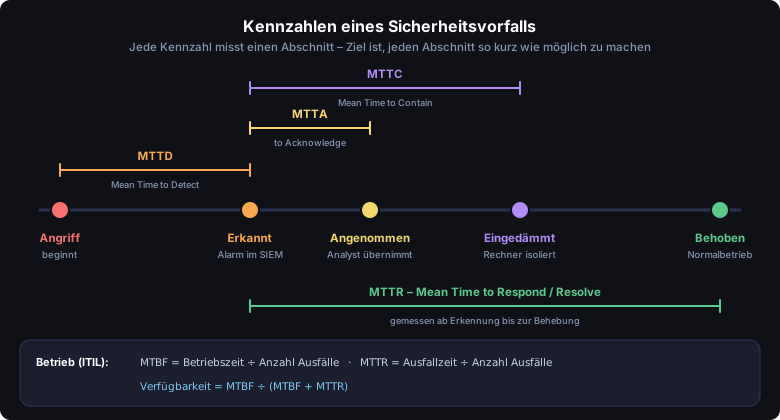
Kennzahlen (KPIs – Key Performance Indicators) zeigen, wie schnell und wie gut Störungen und Angriffe behandelt werden. Sie stammen teils aus der Sicherheit (SOC), teils aus dem IT-Betrieb (ITIL, Störungsmanagement).
Abb. – Welche Kennzahl welchen Abschnitt misst
Die wichtigsten Kennzahlen
Kürzel
Ausgeschrieben
Misst …
Ziel
MTTD
Mean Time to Detect
vom Beginn des Angriffs bis zur Erkennung
so kurz wie möglich
MTTA
Mean Time to Acknowledge
vom Alarm, bis jemand ihn übernimmt
Minuten
MTTC
Mean Time to Contain
von der Erkennung bis zur Eindämmung
Stunden
MTTR
Mean Time to Respond / Resolve / Repair / Recover
bis zur Behebung bzw. Wiederherstellung
kurz – Definition festlegen!
MTBF
Mean Time Between Failures
durchschnittliche Betriebszeit zwischen zwei Ausfällen
möglichst lang
MTTF
Mean Time To Failure
Lebensdauer von Teilen, die nicht repariert werden (z. B. Festplatte)
möglichst lang
Dwell Time
Verweildauer
wie lange ein Angreifer unentdeckt im Netz war
Tage statt Monate
False-Positive-Rate
Fehlalarmquote
Anteil der Alarme, die kein echter Vorfall waren
niedrig halten
Achtung bei MTTR: Das „R“ wird unterschiedlich verwendet (Repair, Recover, Respond, Resolve). Im Bericht immer dazuschreiben, welcher Start- und Endpunkt gemeint ist – sonst vergleicht man Äpfel mit Birnen.
Rechenbeispiel Verfügbarkeit
Ein Server hatte in 30 Tagen (720 Stunden) 3 Ausfälle mit zusammen 6 Stunden Ausfallzeit.
Datenschutz schützt Menschen: Was darf mit personenbezogenen Daten passieren?
Datensicherheit / IT-Sicherheit schützt Daten aller Art vor Verlust, Manipulation und unbefugtem Zugriff.
Wichtige Regelwerke
Regelwerk
Worum es geht
DSGVO
EU-weite Grundlage für den Umgang mit personenbezogenen Daten (seit 2018)
BDSG
deutsches Bundesdatenschutzgesetz, ergänzt die DSGVO
TDDDG
Datenschutz bei Telekommunikation und digitalen Diensten (u. a. Cookies)
NIS2 / BSIG
Pflichten zur Cybersicherheit für wichtige und besonders wichtige Einrichtungen – in Deutschland seit 6. Dezember 2025 in Kraft (NIS2UmsuCG)
BSI IT-Grundschutz
Methodik und Kompendium mit konkreten Bausteinen für ein Sicherheitsmanagement
ISO/IEC 27001
internationale Norm für ein zertifizierbares ISMS
DSGVO – die Grundsätze (Art. 5)
Rechtmäßigkeit – jede Verarbeitung braucht eine Rechtsgrundlage (z. B. Vertrag, Einwilligung)
Zweckbindung – nur für den festgelegten Zweck
Datenminimierung – nur so viele Daten wie nötig
Richtigkeit, Speicherbegrenzung (Löschfristen)
Integrität & Vertraulichkeit – geschützt durch TOMs
Datenpanne: Eine Verletzung des Schutzes personenbezogener Daten muss in der Regel innerhalb von 72 Stunden der Aufsichtsbehörde gemeldet werden (Art. 33 DSGVO).
Institutionen
Institution
Rolle
BSI
Bundesamt für Sicherheit in der Informationstechnik – nationale Cybersicherheitsbehörde, IT-Grundschutz, Warnungen
BfDI
Bundesbeauftragte(r) für den Datenschutz – Aufsicht über Bundesbehörden
Landesdatenschutzbehörden
Aufsicht über Unternehmen im jeweiligen Bundesland
ENISA
EU-Agentur für Cybersicherheit
CERT-Bund
Notfallteam des BSI, gibt Sicherheitswarnungen heraus
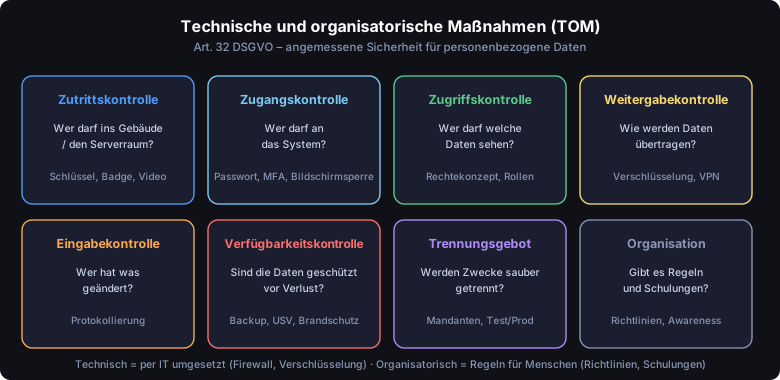
Nach Art. 32 DSGVO muss jede Organisation „geeignete technische und organisatorische Maßnahmen“ treffen, um personenbezogene Daten zu schützen. Was „geeignet“ ist, hängt vom Risiko und vom Stand der Technik ab.
Abb. – Die klassische Gliederung der Kontrollbereiche
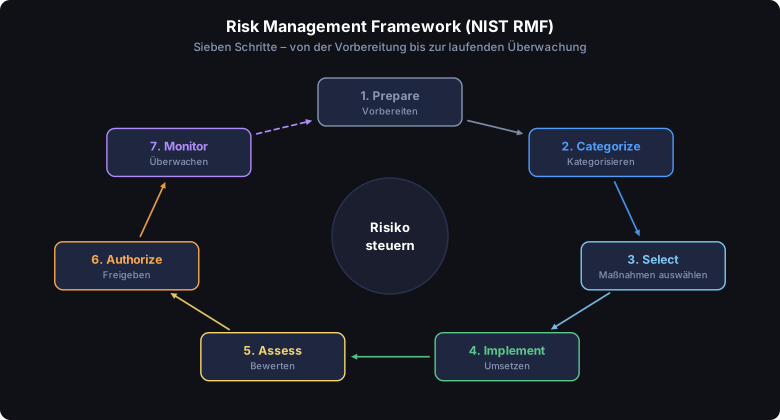
Das Risk Management Framework des US-Instituts NIST (SP 800-37) beschreibt, wie ein IT-System von der Planung bis zum Betrieb sicher gemacht und gehalten wird. Das deutsche Gegenstück ist der BSI-Standard 200-3 (Risikoanalyse).
Abb. – Nach dem Monitoring beginnt der Kreislauf bei Änderungen von vorn
Schritt
Was passiert
1. Prepare
Rollen, Strategie und Risikotoleranz der Organisation festlegen
2. Categorize
System und Daten nach Schutzbedarf einstufen (niedrig / mittel / hoch)
Verantwortliche akzeptieren das Restrisiko und geben den Betrieb frei
7. Monitor
laufend überwachen, bei Änderungen neu bewerten
Risiko = Eintrittswahrscheinlichkeit × Schadenshöhe. Ein Risiko kann man vermeiden, reduzieren (Maßnahmen), übertragen (z. B. Versicherung) oder bewusst akzeptieren – aber nie ignorieren.
Social Engineering & Phishing
Der Mensch als Angriffsziel
Social Engineering nutzt menschliche Eigenschaften wie Hilfsbereitschaft, Respekt vor Autorität, Neugier oder Angst aus. Statt Technik auszutricksen, wird der Mensch dazu gebracht, selbst die Tür zu öffnen.
Phishing-Mails erkennen