← Übersicht
Routing

Wie ein Router entscheidet

Routing in einem Satz

Routing heißt: Pakete zwischen verschiedenen IP-Netzen weiterleiten. Ein Switch verbindet Geräte im selben Netz (Layer 2), ein Router verbindet verschiedene Netze (Layer 3). Dazu schaut er bei jedem einzelnen Paket auf die Ziel-IP-Adresse und sucht in seiner Routing-Tabelle, wohin es als Nächstes muss.
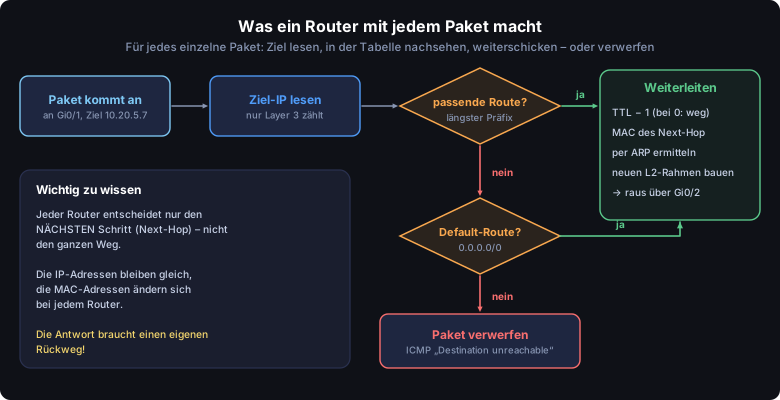
Ablauf: Paket kommt an, Ziel-IP lesen, passende Route oder Default-Route suchen, weiterleiten oder verwerfen
Abb. – Die Entscheidung, die ein Router für jedes Paket trifft

Die wichtigsten Begriffe

BegriffBedeutung
PräfixEin Zielnetz mit Länge, z. B. 10.20.0.0/16.
Next-HopDie IP-Adresse des nächsten Routers auf dem Weg. Er muss in einem direkt verbundenen Netz liegen.
Ausgangs-InterfaceÜber welche Schnittstelle das Paket den Router verlässt.
Default-Route0.0.0.0/0 – „alles, was ich nicht genauer kenne“, meist Richtung Internet. Bei Cisco: Gateway of last resort.
KonvergenzDer Zustand, in dem nach einer Änderung (Leitung fällt aus) alle Router wieder dieselbe, richtige Sicht haben. Je schneller, desto besser.
Autonomes System (AS)Ein Netz unter einheitlicher Verwaltung, z. B. eine Firma oder ein Provider.

Drei Dinge, die viele übersehen

  • Hop-by-Hop: Jeder Router entscheidet nur über den nächsten Schritt. Kennt ein Router in der Mitte das Ziel nicht, ist Schluss – egal, wie gut die anderen konfiguriert sind.
  • Rückweg: Eine Antwort ist ein neues Paket mit vertauschten Adressen. Der Weg zurück wird genauso nachgeschlagen – und muss ebenfalls existieren. „Ping geht nicht“ heißt sehr oft: Hinweg ok, Rückweg fehlt.
  • Adressen im Paket: Quell- und Ziel-IP bleiben auf dem ganzen Weg gleich (außer bei NAT). Die MAC-Adressen werden an jedem Router neu gesetzt.
Wer routet? Router, Layer-3-Switches (mit ip routing), Firewalls – und auch jeder PC und Server: Auch Windows und Linux haben eine Routing-Tabelle (route print bzw. ip route), meist nur mit dem eigenen Netz und einer Default-Route zum Gateway.
Routing

Die Routing-Tabelle lesen

Jede Zeile ist eine Antwort

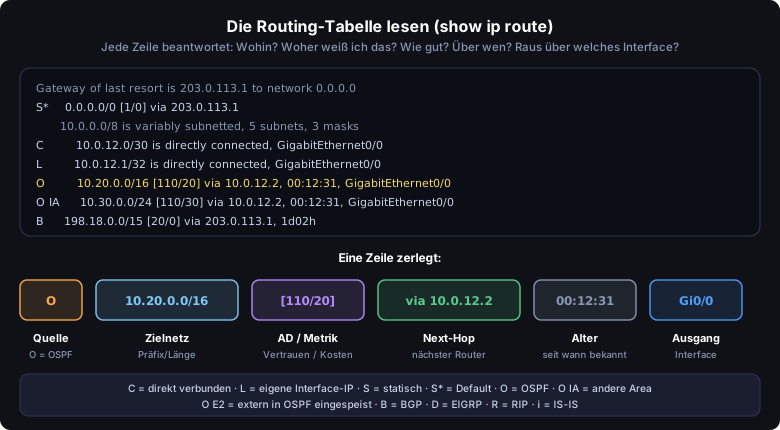
Wer die Routing-Tabelle lesen kann, löst die meisten Routing-Probleme in Minuten. Jede Zeile sagt: Wohin? (Zielnetz), Woher weiß ich das? (Quelle), Wie vertrauenswürdig und wie gut? (AD/Metrik), Über wen? (Next-Hop) und Raus wo? (Interface).

Ausgabe von show ip route mit einer zerlegten Zeile: Quelle, Zielnetz, AD/Metrik, Next-Hop, Alter, Interface
Abb. – Aufbau der Cisco-Routing-Tabelle

Longest Prefix Match

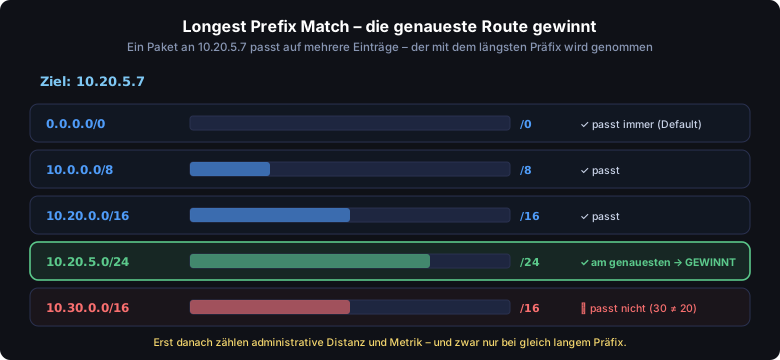
Ein Ziel passt oft auf mehrere Einträge. Dann gewinnt immer der genaueste – also der mit dem längsten Präfix. Erst wenn zwei Einträge exakt gleich lang sind, kommen AD und Metrik ins Spiel.

Fünf Routen, von denen vier zum Ziel 10.20.5.7 passen; die /24-Route gewinnt
Abb. – Die genaueste Route gewinnt

Nützliche Befehle

R1# show ip route ! ganze Tabelle R1# show ip route 10.20.5.7 ! welche Route nimmt GENAU dieses Ziel? (sehr nützlich!) R1# show ip route ospf ! nur OSPF-Routen R1# show ip route summary ! Anzahl Routen je Quelle R1# show ip cef 10.20.5.7 ! was die Hardware tatsächlich verwendet C:\> route print # Windows $ ip route # Linux $ ip route get 10.20.5.7 # Linux: welcher Weg zu diesem Ziel?
L-Einträge: Seit IOS 15 steht für jede eigene Interface-Adresse eine /32-Route mit „L“ (local) in der Tabelle. Sie zeigt: Pakete an diese Adresse sind für den Router selbst bestimmt.
Routing

Administrative Distanz & Metrik

Wenn mehrere Quellen dasselbe Netz kennen

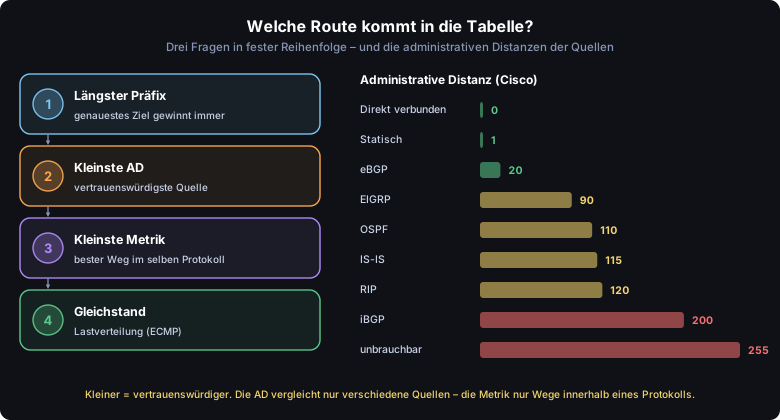
Ein Router kann ein Ziel gleichzeitig statisch, per OSPF und per BGP kennen. Nur eine Route kommt in die Tabelle. Die Reihenfolge der Entscheidung ist fest:

Entscheidungsreihenfolge Präfix, AD, Metrik, ECMP und Balkendiagramm der administrativen Distanzen
Abb. – Erst Präfixlänge, dann AD, dann Metrik

Metriken der Protokolle

ProtokollMetrikBesonderheit
RIPHop-Anzahl (max. 15)ignoriert die Bandbreite – eine langsame Leitung mit 1 Hop gewinnt gegen 2 schnelle Hops
OSPFKosten = Referenzbandbreite ÷ BandbreiteStandard-Referenz 100 Mbit/s → 1G und 10G haben beide Kosten 1. Referenz anheben!
EIGRPaus Bandbreite und VerzögerungAD 90 intern, 170 extern
IS-ISKosten je Interface (Standard 10)beim Provider verbreitet
BGPkeine Zahl, sondern AttributeWeight, Local Preference, AS_PATH, MED …

Beispiel

R1 kennt 10.50.0.0/16 per OSPF (AD 110, Kosten 30) und per statischer Route (AD 1). In die Tabelle kommt die statische – die AD entscheidet, die Kosten spielen keine Rolle. Kennt R1 zusätzlich per OSPF 10.50.7.0/24, geht Verkehr an 10.50.7.x trotzdem über OSPF – längerer Präfix.

ECMP (Equal-Cost Multi-Path): Haben zwei Wege dieselbe AD und dieselbe Metrik, nutzt der Router beide gleichzeitig (OSPF standardmäßig bis zu 4 Wege, einstellbar mit maximum-paths).
Routing

Statische Routen & Default-Route

Von Hand eingetragen

Statische Routen sind einfach, vorhersehbar und brauchen keine Rechenleistung – aber sie passen sich nicht an. Ideal für kleine Netze, Außenstellen mit einem einzigen Weg (Stub) und als Default-Route zum Provider.

! Ziel Maske Next-Hop ip route 10.20.0.0 255.255.0.0 192.168.1.2 ! Next-Hop (rekursive Suche) ip route 10.20.0.0 255.255.0.0 GigabitEthernet0/1 192.168.1.2 ! Interface + Next-Hop (empfohlen) ip route 0.0.0.0 0.0.0.0 203.0.113.1 ! Default-Route ip route 10.20.5.10 255.255.255.255 192.168.1.2 ! Host-Route (/32)
VarianteVorteilNachteil
nur Next-HopflexibelRouter muss den Next-Hop erst selbst nachschlagen (rekursiv)
nur Interfacebei Punkt-zu-Punkt-Leitungen einfachbei Ethernet: ARP für jedes Ziel (Proxy-ARP) – vermeiden
Interface + Next-Hopeindeutig, schnelletwas mehr Tipparbeit

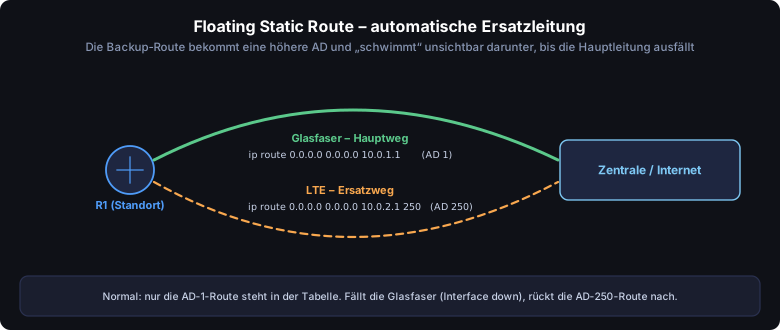
Floating Static Route – die Ersatzleitung

Hauptleitung mit AD 1 und Ersatzleitung LTE mit AD 250
Abb. – Backup-Route mit höherer administrativer Distanz

Wenn das Interface „up“ bleibt: IP SLA

Eine Floating Route greift nur, wenn das Interface der Hauptroute down geht. Hängt dazwischen aber ein Modem oder Switch, bleibt das Interface up – obwohl die Leitung tot ist. Lösung: Mit IP SLA die Erreichbarkeit ständig prüfen und die Route daran koppeln.

ip sla 1 icmp-echo 9.9.9.9 source-interface GigabitEthernet0/0 ! Ziel im Internet anpingen frequency 10 ip sla schedule 1 life forever start-time now track 1 ip sla 1 reachability ip route 0.0.0.0 0.0.0.0 203.0.113.1 track 1 ! nur solange der Ping klappt ip route 0.0.0.0 0.0.0.0 10.0.2.1 250 ! sonst LTE

Zusammenfassen (Summarization) und Null0

Statt vier Routen für 10.1.0.0/24 bis 10.1.3.0/24 genügt eine: 10.1.0.0/22. Das hält Tabellen klein. Eine Route nach Null0 („Schwarzes Loch“) verhindert dabei Schleifen für nicht vergebene Teilnetze:

ip route 10.1.0.0 255.255.252.0 Null0 ! Sammelroute; genauere Routen gewinnen trotzdem
Routing

Routing-Protokolle im Überblick

Wenn Router selbst lernen

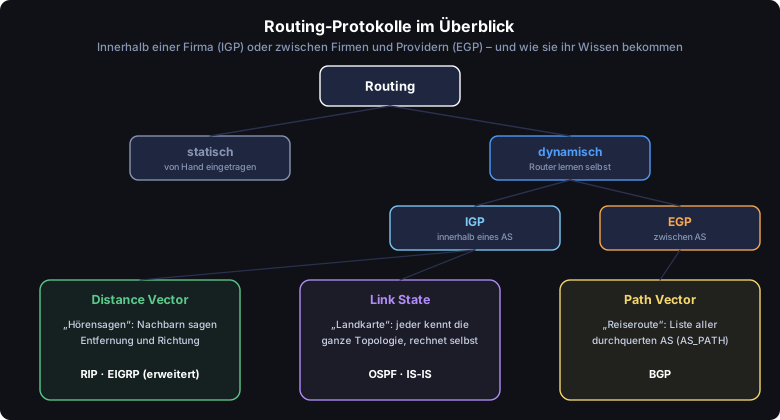
Ab einer Handvoll Router wird statisches Routing unübersichtlich und fehleranfällig. Dynamische Routing-Protokolle tauschen Routen automatisch aus und finden bei Ausfällen selbstständig einen neuen Weg.

Baum: statisch und dynamisch, IGP und EGP, Distance Vector, Link State und Path Vector mit Beispielen
Abb. – Einteilung der Routing-Protokolle
RIPv2EIGRPOSPFIS-ISBGP
ArtDistance Vectorerweiterter DVLink StateLink StatePath Vector
EinsatzIGPIGPIGPIGPEGP (und groß intern)
AD1209011011520 / 200
MetrikHopsBandbreite + DelayKostenKostenAttribute
Konvergenzlangsamsehr schnellschnellschnelllangsam, dafür stabil
TransportUDP 520IP-Protokoll 88IP-Protokoll 89direkt auf Layer 2TCP 179
Typisch fürLabor, Altbestandreine Cisco-NetzeUnternehmen (Standard)ProviderInternet, Provider, MPLS
Faustregel für Unternehmen: Innen OSPF, zum Provider statische Default-Route oder BGP (wenn mehrere Provider oder eigene öffentliche Adressen). Mehrere Protokolle nur, wenn es nicht anders geht – jede Übergabe (Redistribution) ist eine Fehlerquelle.
Routing

OSPF-Grundlagen

Jeder Router hat die ganze Landkarte

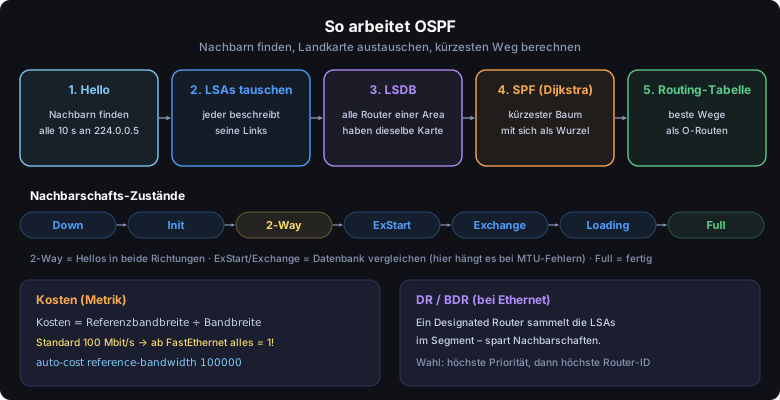
OSPF (Open Shortest Path First) ist das Standard-Routing-Protokoll in Unternehmensnetzen. Jeder Router beschreibt seine eigenen Verbindungen in LSAs (Link State Advertisements), alle Router einer Area sammeln diese in einer identischen Datenbank (LSDB) und berechnen daraus mit dem Dijkstra-Algorithmus den kürzesten Weg zu jedem Ziel.

Fünf OSPF-Schritte, Nachbarschaftszustände von Down bis Full, Kostenformel und DR/BDR
Abb. – Vom Hello bis zur Routing-Tabelle

Router-ID

Jeder OSPF-Router braucht eine eindeutige Router-ID (32 Bit, sieht aus wie eine IPv4-Adresse). Auswahl in dieser Reihenfolge: 1. manuell mit router-id · 2. höchste Loopback-Adresse · 3. höchste aktive Interface-Adresse. Immer manuell setzen – sonst ändert sie sich bei einem neuen Interface.

Damit zwei Router Nachbarn werden, muss gleich sein …

ParameterPrüfen mit
Area-IDshow ip ospf interface
Hello-/Dead-Timer (Ethernet: 10 s / 40 s)show ip ospf interface
Subnetz und Maskeshow ip interface brief
Authentifizierungshow ip ospf interface
Area-Typ (Stub-Flag)show ip ospf
MTU (sonst hängt es in ExStart)show interfaces

Unterschiedlich sein muss dagegen die Router-ID.

Netzwerktypen

  • Broadcast (Standard bei Ethernet) – es wird ein DR/BDR gewählt.
  • Point-to-Point – kein DR, schnellere Nachbarschaft. Für Router-zu-Router-Verbindungen (/30, /31) empfohlen: ip ospf network point-to-point.

Minimale Konfiguration

router ospf 1 router-id 1.1.1.1 auto-cost reference-bandwidth 100000 ! 100 Gbit/s als Referenz – auf ALLEN Routern gleich! passive-interface default ! nirgends Hellos senden … no passive-interface GigabitEthernet0/0 ! … außer zu Nachbar-Routern interface GigabitEthernet0/0 ip ospf 1 area 0 ! OSPF direkt am Interface aktivieren ip ospf network point-to-point interface Vlan10 ip ospf 1 area 0 ! Client-Netz ankündigen (passiv)
Ausführliche Cisco-Konfiguration inklusive Authentifizierung und Verifikation: Cisco → OSPF · Fehlersuche: Runbook OSPF.
Routing

OSPF Multi-Area & LSA-Typen

Warum Areas?

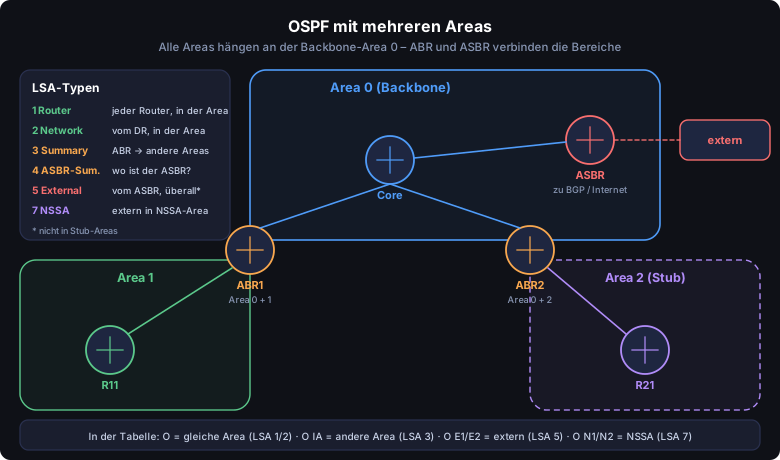
In einer einzigen großen Area muss jeder Router jede Änderung im ganzen Netz mitrechnen. Mit Areas teilt man das Netz in Bereiche: Änderungen bleiben in ihrer Area, Datenbanken bleiben klein, und an den Grenzen kann man Routen zusammenfassen. Pflicht: Alle Areas hängen an der Backbone-Area 0.

Area 0 mit Core-Router und ASBR, Area 1 und Stub-Area 2 über ABRs angebunden, LSA-Typen-Legende
Abb. – Router-Rollen und LSA-Typen in einem Multi-Area-OSPF

Router-Rollen

RolleBedeutung
Internal Routeralle Interfaces in derselben Area
Backbone Routermindestens ein Interface in Area 0
ABR – Area Border Routerverbindet Area 0 mit einer anderen Area, erzeugt LSA Typ 3
ASBR – AS Boundary Routerbringt externe Routen ins OSPF (Redistribution), erzeugt LSA Typ 5 bzw. 7

LSA-Typen

TypNameErzeugt vonVerbreitungIn der Tabelle
1Router-LSAjedem Routernur eigene AreaO
2Network-LSADRnur eigene AreaO
3Summary-LSAABRin andere AreasO IA
4ASBR-SummaryABR„hier geht es zum ASBR“–
5External-LSAASBRalle normalen AreasO E1 / O E2
7NSSA-ExternalASBR in einer NSSAnur NSSA, ABR wandelt in Typ 5O N1 / O N2

Area-Typen

Area-TypWas wird ausgefiltert?Einsatz
NormalnichtsStandard
Stub (area 2 stub)externe Routen (Typ 5) → Default-Route stattdessenAußenstelle mit einem Ausgang
Totally Stubby (area 2 stub no-summary am ABR)Typ 3, 4 und 5 – nur noch eine Default-Routesehr kleine Router
NSSA (area 2 nssa)Typ 5, erlaubt aber eigenen ASBR (Typ 7)Außenstelle mit eigener Internetleitung

E1 oder E2?

Externe Routen sind standardmäßig E2: Die Metrik bleibt überall gleich (Standard 20), egal wie weit der ASBR entfernt ist. Bei E1 werden die internen Kosten zum ASBR addiert – sinnvoll, wenn es mehrere ASBR gibt und der nächste gewählt werden soll. Für dasselbe Ziel wird E1 immer E2 vorgezogen.

Zusammenfassen an den Grenzen

router ospf 1 area 1 range 10.1.0.0 255.255.252.0 ! am ABR: Area-1-Netze als ein /22 ankündigen summary-address 172.16.0.0 255.240.0.0 ! am ASBR: externe Netze zusammenfassen default-information originate ! Default-Route ins OSPF verteilen (braucht selbst eine)
Routing

BGP-Grundlagen (eBGP & iBGP)

Wann braucht eine Firma BGP?

  • Zwei oder mehr Provider (Multihoming) und eigene öffentliche Adressen (PI-Adressraum) – damit das Internet bei Ausfall eines Providers den anderen Weg nimmt.
  • MPLS-VPN beim Provider: Viele Provider sprechen mit dem Kunden-Router per eBGP.
  • Cloud-Anbindung (z. B. Azure ExpressRoute, AWS Direct Connect) läuft über BGP.
  • Große Rechenzentren (EVPN, Leaf-Spine) nutzen BGP auch intern.

Wer nur einen Provider hat, kommt fast immer mit einer statischen Default-Route aus.

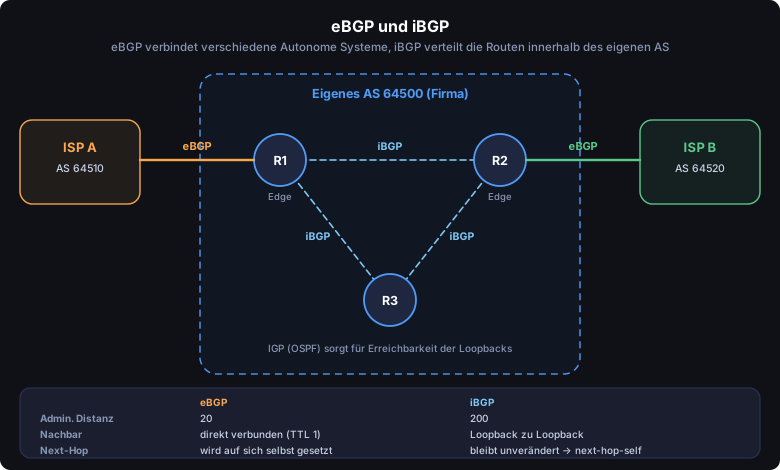
Eigenes AS mit drei Routern im iBGP-Full-Mesh und eBGP zu zwei Providern
Abb. – eBGP zu den Providern, iBGP innerhalb des eigenen AS

So funktioniert eine BGP-Sitzung

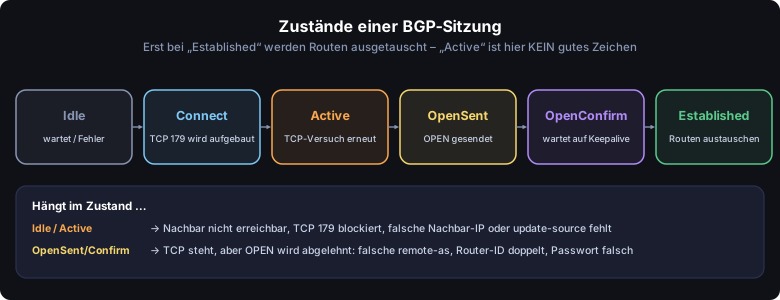
BGP-Nachbarn werden fest konfiguriert und bauen eine TCP-Verbindung auf Port 179 auf. Danach tauschen sie diese Nachrichten:

NachrichtZweck
OPENAS-Nummer, Router-ID, Hold-Time aushandeln
UPDATEneue Präfixe mit Attributen ankündigen oder zurückziehen
KEEPALIVE„Ich lebe noch“ – Standard alle 60 s, nach 180 s Funkstille ist die Sitzung tot
NOTIFICATIONFehlermeldung, beendet die Sitzung
BGP-Zustände Idle bis Established
Abb. – BGP-Zustandsmaschine

eBGP und iBGP – die wichtigsten Unterschiede

  • Schleifenschutz eBGP: Findet ein Router seine eigene AS-Nummer im AS_PATH, verwirft er die Route.
  • Schleifenschutz iBGP: Von einem iBGP-Nachbarn gelernte Routen werden nicht an andere iBGP-Nachbarn weitergegeben → Full Mesh oder Route Reflector.
  • Next-Hop: Bei iBGP bleibt der Next-Hop des Providers stehen – interne Router kennen ihn nicht → next-hop-self am Edge-Router.
  • Erreichbarkeit: iBGP läuft zwischen Loopbacks, die per IGP (OSPF) bekannt sein müssen. BGP ersetzt also nicht OSPF, sondern läuft „obendrauf“.
Konfiguration von eBGP und iBGP Schritt für Schritt: Cisco → BGP · Fehlersuche: Runbook BGP.
Routing

BGP-Pfadsteuerung & Multihoming

Wege bewusst steuern

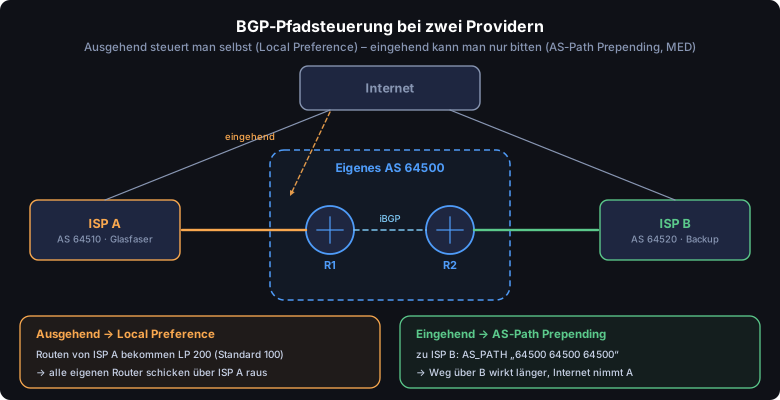
Bei zwei Providern möchte man meist festlegen, welche Leitung bevorzugt wird. Dabei gilt: Den ausgehenden Verkehr bestimmt man komplett selbst. Den eingehenden Verkehr bestimmen die anderen – man kann ihn nur beeinflussen.

Eigenes AS mit zwei Providern, Local Preference für ausgehend und AS-Path Prepending für eingehend
Abb. – Local Preference und AS-Path Prepending
ZielWerkzeugWirkt
ausgehend über ISP ALocal Preference höher setzen (Standard 100)im ganzen eigenen AS
ausgehend nur auf einem RouterWeight (nur Cisco)nur lokal
eingehend über ISP AAS-Path Prepending zu ISP BWeg über B sieht länger aus
eingehend, gleicher Provider, zwei LeitungenMED niedriger auf der Wunschleitungnur beim direkten Nachbar-AS
Provider soll etwas tunCommunities (z. B. 64510:80 = „LP 80 bei dir“)je nach Provider-Dokumentation

Konfiguration

! Ausgehend: alles von ISP A bevorzugen route-map VON-ISP-A permit 10 set local-preference 200 router bgp 64500 neighbor 10.0.1.1 route-map VON-ISP-A in ! Eingehend: Weg über ISP B künstlich verlängern route-map ZU-ISP-B permit 10 match ip address prefix-list EIGENE set as-path prepend 64500 64500 64500 router bgp 64500 neighbor 10.0.2.1 route-map ZU-ISP-B out ip prefix-list EIGENE seq 10 permit 198.51.100.0/24

Full Table, Default oder beides?

  • Nur Default-Route von beiden Providern – einfach, kleiner Router genügt. Lastverteilung grob.
  • Default + Kundennetze des Providers – guter Kompromiss.
  • Komplette Internet-Tabelle (rund 1 Million IPv4-Präfixe) – genaueste Wegwahl, braucht viel RAM.
Pflicht: Ausgehend nur die eigenen Netze ankündigen (prefix-list … out). Wer versehentlich die Routen von ISP A an ISP B weitergibt, wird zum Transit-AS – und kann Teile des Internets umleiten.
Routing

Redistribution

Routen zwischen Protokollen übergeben

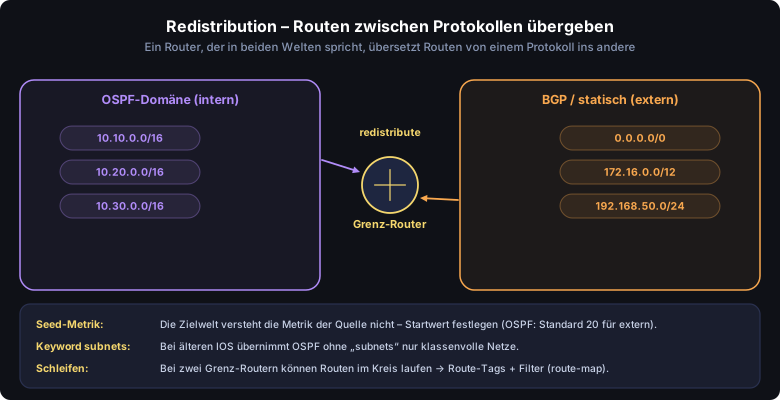
Laufen in einem Netz mehrere Routing-Quellen (z. B. OSPF intern, BGP oder statisch nach außen), muss ein Router an der Grenze Routen übersetzen. Das heißt Redistribution – und ist eine der häufigsten Fehlerquellen.

OSPF-Domäne und BGP/statisch-Welt, Grenz-Router übergibt Routen, Hinweise zu Seed-Metrik, subnets und Schleifen
Abb. – Der Grenz-Router übersetzt zwischen den Welten

Typische Fälle

! 1) Statische Routen ins OSPF (z. B. Netze hinter einer Firewall) router ospf 1 redistribute static subnets metric 50 metric-type 1 ! 2) Default-Route ins OSPF – dafür KEINE Redistribution, sondern: router ospf 1 default-information originate ! (always = auch ohne eigene Default-Route) ! 3) OSPF-Netze ins BGP (eigene Netze zum Provider/MPLS) router bgp 64500 redistribute ospf 1 match internal external 1 external 2 route-map NUR-EIGENE ! 4) BGP ins OSPF – NIEMALS die ganze Internet-Tabelle! router ospf 1 redistribute bgp 64500 subnets route-map NUR-KUNDENNETZE

Die drei Stolperfallen

ProblemWas passiertLösung
Seed-MetrikOhne Startwert werden Routen in RIP/EIGRP meist gar nicht übernommen (Metrik „unendlich“); OSPF nimmt 20, BGP die IGP-Metrik.metric bzw. default-metric setzen
Fehlende SubnetzeÄltere IOS übernehmen ohne subnets nur klassenvolle Netze.subnets immer angeben
SchleifenBei zwei Grenz-Routern kann eine Route von OSPF nach BGP und zurück wandern – mit falschem Weg.Beim Übergeben markieren (set tag) und markierte Routen auf dem Rückweg ausfiltern
! Schleifenschutz mit Tags (auf beiden Grenz-Routern) route-map OSPF-ZU-BGP deny 10 match tag 200 ! kam ursprünglich aus BGP → nicht zurückgeben route-map OSPF-ZU-BGP permit 20 set tag 100 route-map BGP-ZU-OSPF deny 10 match tag 100 route-map BGP-ZU-OSPF permit 20 set tag 200
Routing

VRF & VRF-Lite

Getrennte Routing-Welten auf einem Gerät

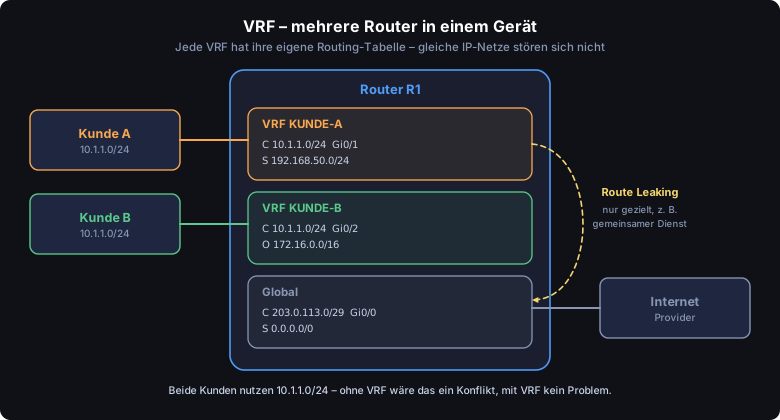
Eine VRF (Virtual Routing and Forwarding) ist eine eigene Routing-Tabelle. Interfaces, Routen und Routing-Protokolle gehören jeweils zu genau einer VRF. Was in VRF A passiert, sieht VRF B nicht – selbst gleiche IP-Netze sind kein Problem.

Router mit VRF KUNDE-A, KUNDE-B und globaler Tabelle
Abb. – Drei getrennte Routing-Tabellen in einem Router

VRF-Lite im Unternehmen

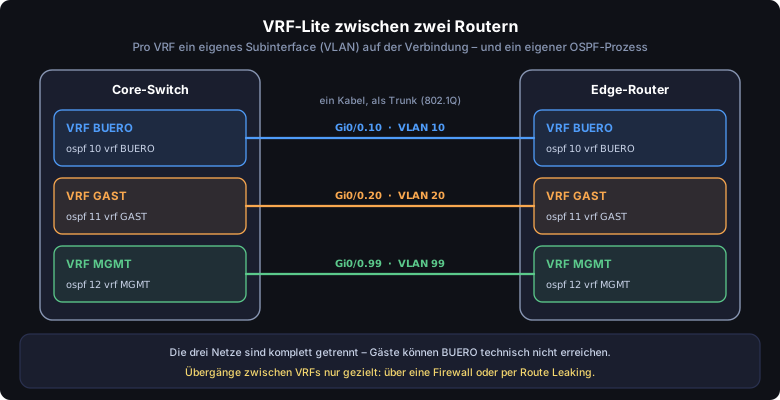
Ohne MPLS heißt das Ganze VRF-Lite. Typisch: Büro, Gäste und Management sollen über dieselben Switches und Router laufen, aber sich nie direkt erreichen. Zwischen zwei Geräten bekommt jede VRF ein eigenes Subinterface (VLAN) – und jeweils ein eigenes Routing.

Core-Switch und Edge-Router mit den VRFs BUERO, GAST und MGMT, je ein Subinterface und ein OSPF-Prozess
Abb. – VRF-Lite: pro VRF ein VLAN auf dem Trunk
! ===== Edge-Router ===== vrf definition BUERO address-family ipv4 vrf definition GAST address-family ipv4 interface GigabitEthernet0/0.10 encapsulation dot1Q 10 vrf forwarding BUERO ! erst VRF … ip address 10.255.10.2 255.255.255.252 ! … dann IP interface GigabitEthernet0/0.20 encapsulation dot1Q 20 vrf forwarding GAST ip address 10.255.20.2 255.255.255.252 router ospf 10 vrf BUERO ! eigener OSPF-Prozess je VRF router-id 10.255.10.2 capability vrf-lite ! wichtig bei OSPF in VRFs ohne MPLS network 10.255.10.0 0.0.0.3 area 0 router ospf 20 vrf GAST router-id 10.255.20.2 capability vrf-lite network 10.255.20.0 0.0.0.3 area 0

Alles wird VRF-bewusst

Ohne VRFMit VRF
ping 10.1.1.2ping vrf BUERO 10.1.1.2
show ip routeshow ip route vrf BUERO
ip route 0.0.0.0 0.0.0.0 10.0.0.1ip route vrf BUERO 0.0.0.0 0.0.0.0 10.255.10.1
router ospf 1router ospf 10 vrf BUERO
router bgp 64500 → Nachbar direktaddress-family ipv4 vrf BUERO → Nachbar darin
show ip arpshow ip arp vrf BUERO

Übergänge zwischen VRFs

  • Über eine Firewall (empfohlen): Jede VRF hat ihre Default-Route zur Firewall, die Firewall entscheidet und protokolliert.
  • Route Leaking: gezielt einzelne Netze in eine andere VRF übernehmen – statisch oder per BGP mit Route-Targets. Konfiguration: Cisco → VRF.
Routing

MPLS & L3VPN

Labels statt IP-Suche

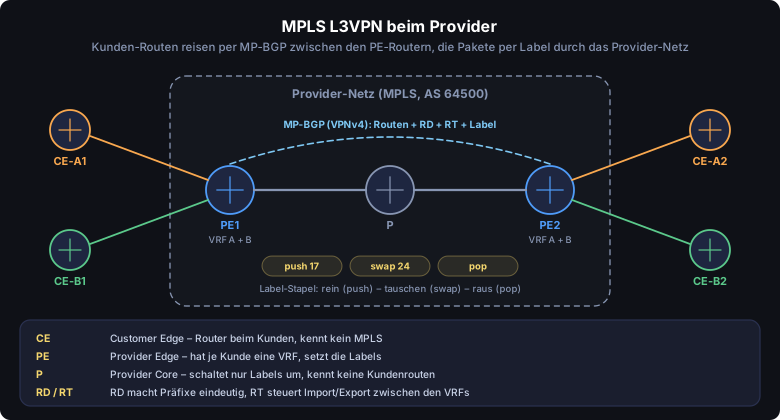
MPLS (Multiprotocol Label Switching) wird vor allem von Providern genutzt. Am Eingang ins Provider-Netz bekommt jedes Paket ein kurzes Label; die Router im Kern schauen nur noch auf dieses Label statt auf die IP-Adresse. Darauf aufbauend bieten Provider ihren Kunden L3VPNs an: Jeder Kunde bekommt eine eigene VRF, Standorte werden darüber verbunden – Überschneidungen der Adressen zwischen Kunden sind egal.

CE-, PE- und P-Router, MP-BGP zwischen den PEs und Label-Operationen push, swap und pop
Abb. – Aufbau eines MPLS L3VPN
BausteinAufgabe
LDPverteilt die Labels zwischen den Provider-Routern (mpls ip am Interface)
VRF je Kundeauf den PE-Routern, trennt die Kunden
RD (Route Distinguisher)macht gleiche Kunden-Präfixe eindeutig: 64500:1:10.1.0.0/16
RT (Route Target)Export-/Import-Kennzeichen: Welche VRF übernimmt welche Routen?
MP-BGP (VPNv4)transportiert Kundenrouten mit RD, RT und Label zwischen den PEs
Und SD-WAN? Viele Unternehmen ersetzen teure MPLS-Leitungen heute durch SD-WAN: verschlüsselte Tunnel über normale Internetleitungen, zentral gesteuert, mit automatischer Wahl der besten Leitung je Anwendung. Die Konzepte (Segmente ≈ VRFs, Overlay über Underlay) sind dieselben.
Routing

Praxis: VRF + OSPF + BGP zusammen

Das Szenario

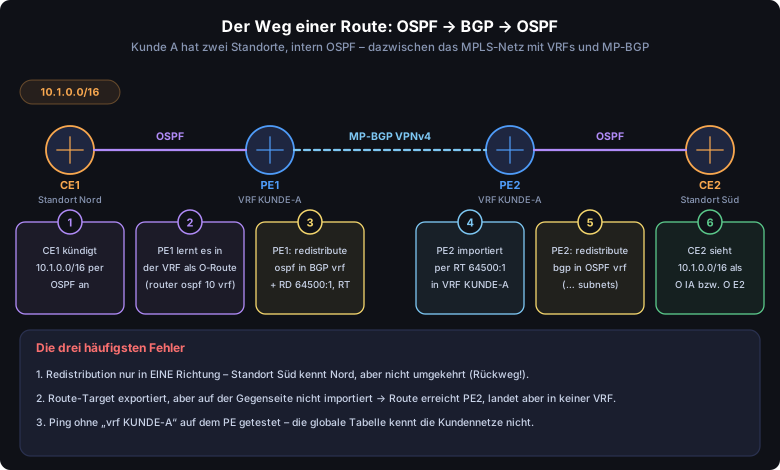
Kunde A hat zwei Standorte, an beiden läuft intern OSPF. Der Provider verbindet die Standorte über sein MPLS-Netz. Auf den PE-Routern liegt der Kunde in der VRF KUNDE-A. Die Kunden-Router (CE) sprechen mit dem PE ganz normal OSPF – BGP sehen sie nie. Genau an dieser Stelle – OSPF in einer VRF, Übergabe an BGP und zurück – haben die meisten Probleme.

Route 10.1.0.0/16 wandert von CE1 per OSPF zu PE1, per MP-BGP zu PE2 und per OSPF zu CE2, mit sechs Schritten und den drei häufigsten Fehlern
Abb. – Der Weg einer Route in sechs Schritten

Konfiguration PE1 (PE2 spiegelbildlich)

! ===== 1. VRF mit RD und Route-Targets ===== vrf definition KUNDE-A rd 64500:1 address-family ipv4 route-target export 64500:1 route-target import 64500:1 exit-address-family ! ===== 2. Interface zum Kunden ===== interface GigabitEthernet0/1 vrf forwarding KUNDE-A ip address 10.255.1.1 255.255.255.252 ! ===== 3. OSPF zum Kunden – in der VRF ===== router ospf 10 vrf KUNDE-A router-id 10.255.1.1 network 10.255.1.0 0.0.0.3 area 0 redistribute bgp 64500 subnets ! Routen der anderen Standorte → zum Kunden ! ===== 4. MPLS im Provider-Kern ===== interface GigabitEthernet0/0 mpls ip ! Richtung P-Router mpls ldp router-id Loopback0 force ! ===== 5. MP-BGP zwischen den PEs ===== router bgp 64500 bgp router-id 1.1.1.1 neighbor 2.2.2.2 remote-as 64500 neighbor 2.2.2.2 update-source Loopback0 address-family vpnv4 neighbor 2.2.2.2 activate neighbor 2.2.2.2 send-community extended ! sonst fehlen die Route-Targets! exit-address-family address-family ipv4 vrf KUNDE-A redistribute ospf 10 match internal external 1 external 2 ! Kunden-OSPF → BGP exit-address-family

Prüfen – Schritt für Schritt von unten nach oben

#PrüfungBefehl (auf PE1)
1OSPF-Nachbar CE1 in der VRF FULL?show ip ospf 10 neighbor
2Kundennetz als O-Route in der VRF?show ip route vrf KUNDE-A ospf
3MP-BGP-Sitzung zu PE2 aufgebaut?show bgp vpnv4 unicast all summary
4Kundennetz in BGP (mit RD) und an PE2 gesendet?show bgp vpnv4 unicast vrf KUNDE-A
5Netz des anderen Standorts als B-Route in der VRF?show ip route vrf KUNDE-A bgp
6Labels vorhanden?show mpls ldp neighbor · show mpls forwarding-table
7Ende-zu-Ende mit VRF testenping vrf KUNDE-A 10.2.0.1 source Gi0/1

Gut zu wissen

  • O IA statt O E2: Nutzen beide PEs dieselbe OSPF-Prozess-ID (bzw. Domain-ID), sieht CE2 die Routen von Standort Nord als Inter-Area-Routen (O IA) – als wären beide Standorte ein OSPF. Sonst erscheinen sie als extern (O E2).
  • Backdoor-Leitung: Gibt es zusätzlich eine direkte Leitung zwischen den Standorten, gewinnt diese (Intra-Area vor Inter-Area). Abhilfe beim Provider: Sham-Link.
  • Variante mit eBGP: Viele Provider sprechen mit dem CE statt OSPF direkt eBGP (address-family ipv4 vrf KUNDE-A → neighbor 10.255.1.2 remote-as 65001). Dann muss der Kunde auf seinem CE OSPF und BGP gegenseitig redistributen.
Die eine Regel, die alles erklärt: Jede Übergabe (OSPF → BGP, BGP → OSPF, Export → Import) muss in beide Richtungen konfiguriert sein. Fehlt eine Hälfte, funktioniert der Hinweg – und die Antwort kommt nie zurück.
Routing

Route-Maps & Policy-Based Routing

Route-Maps – das Schweizer Taschenmesser

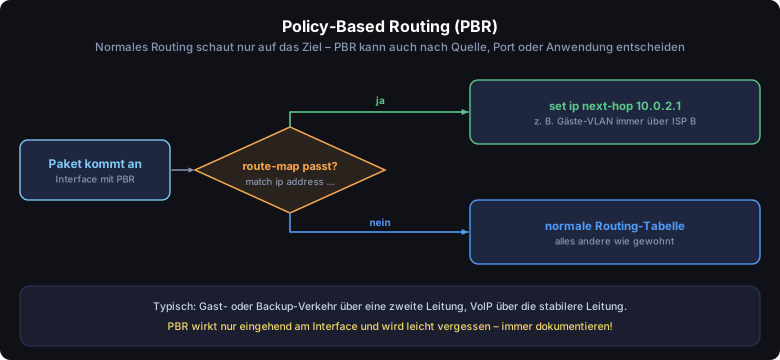
Eine Route-Map ist eine Liste von „Wenn … dann …“-Regeln: match beschreibt, was gemeint ist, set verändert etwas. Route-Maps werden für Redistribution, BGP-Richtlinien und Policy-Based Routing verwendet.

  • Einträge werden nach Sequenznummer abgearbeitet, der erste Treffer gilt.
  • permit = übernehmen (und set anwenden), deny = verwerfen.
  • Am Ende steht unsichtbar ein deny alles – wer nichts durchlassen will, muss nichts tun; wer den Rest durchlassen will, braucht eine leere permit-Zeile.
! Prefix-Listen: genauer als ACLs für Routen ip prefix-list KUNDEN seq 10 permit 10.0.0.0/8 le 24 ! alles in 10/8 mit Länge /8 bis /24 ip prefix-list KUNDEN seq 20 permit 0.0.0.0/0 ! genau die Default-Route route-map BEISPIEL permit 10 match ip address prefix-list KUNDEN set metric 100 route-map BEISPIEL permit 20 ! Rest unverändert durchlassen

Policy-Based Routing

Paket trifft auf route-map: passt sie, gilt der eigene Next-Hop, sonst die normale Routing-Tabelle
Abb. – PBR entscheidet vor der Routing-Tabelle
ip access-list extended GAESTE permit ip 192.168.20.0 0.0.0.255 any route-map PBR-GAESTE permit 10 match ip address GAESTE set ip next-hop 10.0.2.1 ! Gäste immer über ISP B interface Vlan20 ip policy route-map PBR-GAESTE ! wirkt auf EINGEHENDE Pakete dieses Interfaces show route-map PBR-GAESTE ! Trefferzähler show ip policy
Hinweis: Auf manchen Layer-3-Switches muss PBR erst über das Ressourcenprofil freigeschaltet werden (sdm prefer …, danach Neustart). Und: PBR taucht nicht in show ip route auf – bei „unerklärlichem“ Routing immer auch nach ip policy suchen.
Routing

IPv6-Routing

Gleiche Logik, neue Befehle

Routing funktioniert bei IPv6 genauso: Longest Prefix Match, AD und Metrik bleiben. Auf Cisco-Routern muss IPv6-Routing aber erst eingeschaltet werden.

ipv6 unicast-routing ! Pflicht, sonst routet der Router kein IPv6 ! Statisch ipv6 route 2001:db8:20::/48 2001:db8:ffff::2 ipv6 route ::/0 GigabitEthernet0/0 fe80::1 ! Link-Local als Next-Hop: Interface angeben! ! OSPFv3 – wird am Interface aktiviert ipv6 router ospf 1 router-id 1.1.1.1 ! IPv4-Format, auch bei reinem IPv6 interface GigabitEthernet0/0 ipv6 ospf 1 area 0 ! BGP für IPv6 router bgp 64500 neighbor 2001:db8:ffff::2 remote-as 64510 address-family ipv6 neighbor 2001:db8:ffff::2 activate network 2001:db8:100::/48 show ipv6 route show ipv6 ospf neighbor
  • Router tauschen Routing-Informationen meist über ihre Link-Local-Adressen (fe80::) aus – im Routing-Eintrag steht dann fe80:: + Interface.
  • Ein LAN-Segment ist immer ein /64; zwischen Routern sind auch /127 üblich. Rechner: IPv6-Subnetz-Rechner.
Routing

Fehlersuche im Routing

Systematisch statt raten

Routing-Fehler wirken oft rätselhaft, lassen sich aber fast immer mit wenigen Fragen eingrenzen: Ist die Route da? Wohin zeigt sie? Gibt es den Rückweg? Die interaktiven Runbooks führen Schritt für Schritt durch:

Symptom → erster Befehl

SymptomErster Blick
Ziel nicht erreichbarshow ip route <Ziel-IP> – auf jedem Router des Wegs
Hinweg ok, keine Antwortping <Ziel> source <Interface>, Rückroute auf der Gegenseite
Falscher Weg wird genommenshow ip route <Ziel> – genauerer Präfix? kleinere AD? PBR?
Weg wechselt ständigshow ip route (Alter der Routen), show logging (Flaps)
OSPF-Nachbar fehltshow ip ospf neighbor, show ip ospf interface
BGP-Präfixe fehlenshow ip bgp summary, show ip bgp neighbors … routes
In VRF geht nichtsalle Befehle mit vrf <Name> wiederholen
Kleine Pakete gehen, große nichtMTU: ping <Ziel> size 1500 df-bit
Vorsicht mit debug: debug ip routing oder debug ip ospf adj sind auf einem Labor-Router harmlos, können einen ausgelasteten Produktiv-Router aber lahmlegen. Nur gezielt, kurz und mit undebug all im Hinterkopf verwenden – Ausgabe am besten ins Log (logging buffered) statt auf die Konsole.